

Маленький робот-компаньйон запевнив Семмі Аздуфала, що їхня розмова залишиться приватною. Потім дослідник прочитав цю саму розмову в хмарній базі виробника. Розслідування сервісів Energize Lab для Eiliko та інших підключених пристроїв, яке набуло розголосу 15 жовтня, виявило ще одну проблему: зміна збереженої «пам’яті» могла змінювати відповіді іграшки.
Йдеться про сервіс за роботом, а не про доведене захоплення кожної іграшки. Останню широку повторну перевірку Аздуфал датує 13 жовтня. Для батьків, які вирішують, чи залишати підключений до хмари Eiliko в дитячій кімнаті, важлива різниця: дружня обіцянка зберегти таємницю не пояснює, як насправді обробляються дані.
Перша зачіпка знайшлася в застосунку
Аздуфал почав дослідження в червні. Аналіз Android-застосунку показав адреси серверів із незашифрованим HTTP, зокрема для автентифікації та ШІ. Розмова, яка здається особистим спілкуванням із настільним другом, проходить через віддалені системи: мовлення перетворюється на текст, хмарна мовна модель готує відповідь, а голосовий сервіс повертає її пристрою.
Власна сторінка Eiliko у виробника підтверджує важливе розмежування: для ШІ-чату потрібен Wi-Fi, а без мережі доступний обмежений набір голосових команд. Так само не варто переносити всі висновки на будь-який автономний Eilik, який працює без підключених ШІ-функцій. Дослідження охоплює кілька лінійок, і їхні дані та можливості відрізняються. [4]
Незашифрований зв’язок став початком перевірки. Ще суттєвішою виявилася авторизація: чи має людина, яка дісталася сервісу, право читати інформацію конкретної родини.
Штатна панель відкрила вікно в розмови
За звітом, уразливість читання файлів відкрила серверні секрети, зокрема секрет для підписування токенів автентифікації. Токен — це посвідчення, за яким сервіс розпізнає обліковий запис і його повноваження. Маючи секрет підпису, дослідник міг сформувати токен адміністратора, який приймала панель виробника.
Це була не лише теоретична можливість побачити назви баз. Аздуфал описує, як у штатному інтерфейсі перейшов від власного акаунта до запису пристрою й прочитав 26 розмов цього акаунта. За його даними, відповідні запити не перевіряли належність пристрою користувачеві, тож такий самий спосіб доступу дозволяв звертатися до інших записів. Сторінки розмов містили текст, ідентифікатори пристроїв та IP-адреси домогосподарств, а також засоби експорту.
Масштаб варто наводити з датою та без підміни поняттям «жертви»: у підрахунку дослідника на 13 жовтня було 9 124 055 збережених розмов різних лінійок і понад 32 228 сформованих дитячих профілів. Це агреговані показники бази, а не кількість людей, які доведено зазнали атаки. В інших розділах залишилися давніші зрізи; складати їх в одну нібито поточну статистику некоректно. [1]
Профіль впливав і на наступну відповідь
За дослідженням, нічне завдання виділяло з розмов інформацію про домогосподарство у 24 поля: імена, вік, родинні зв’язки, вподобання та відомості про батьків. Тому витік розкриває більше, ніж набір окремих реплік: сервіс може поступово складати картину життя родини.
Несподіваніше те, що збережений профіль впливав на подальші відповіді. У тестах на власних пристроях Аздуфал змінював дані профілю, після чого робот називав користувача іншим ім’ям і повторював хибне твердження про форму Землі. Порушувалася межа довіри: редаговані хмарні дані ставали авторитетним контекстом для нібито знайомого співрозмовника.
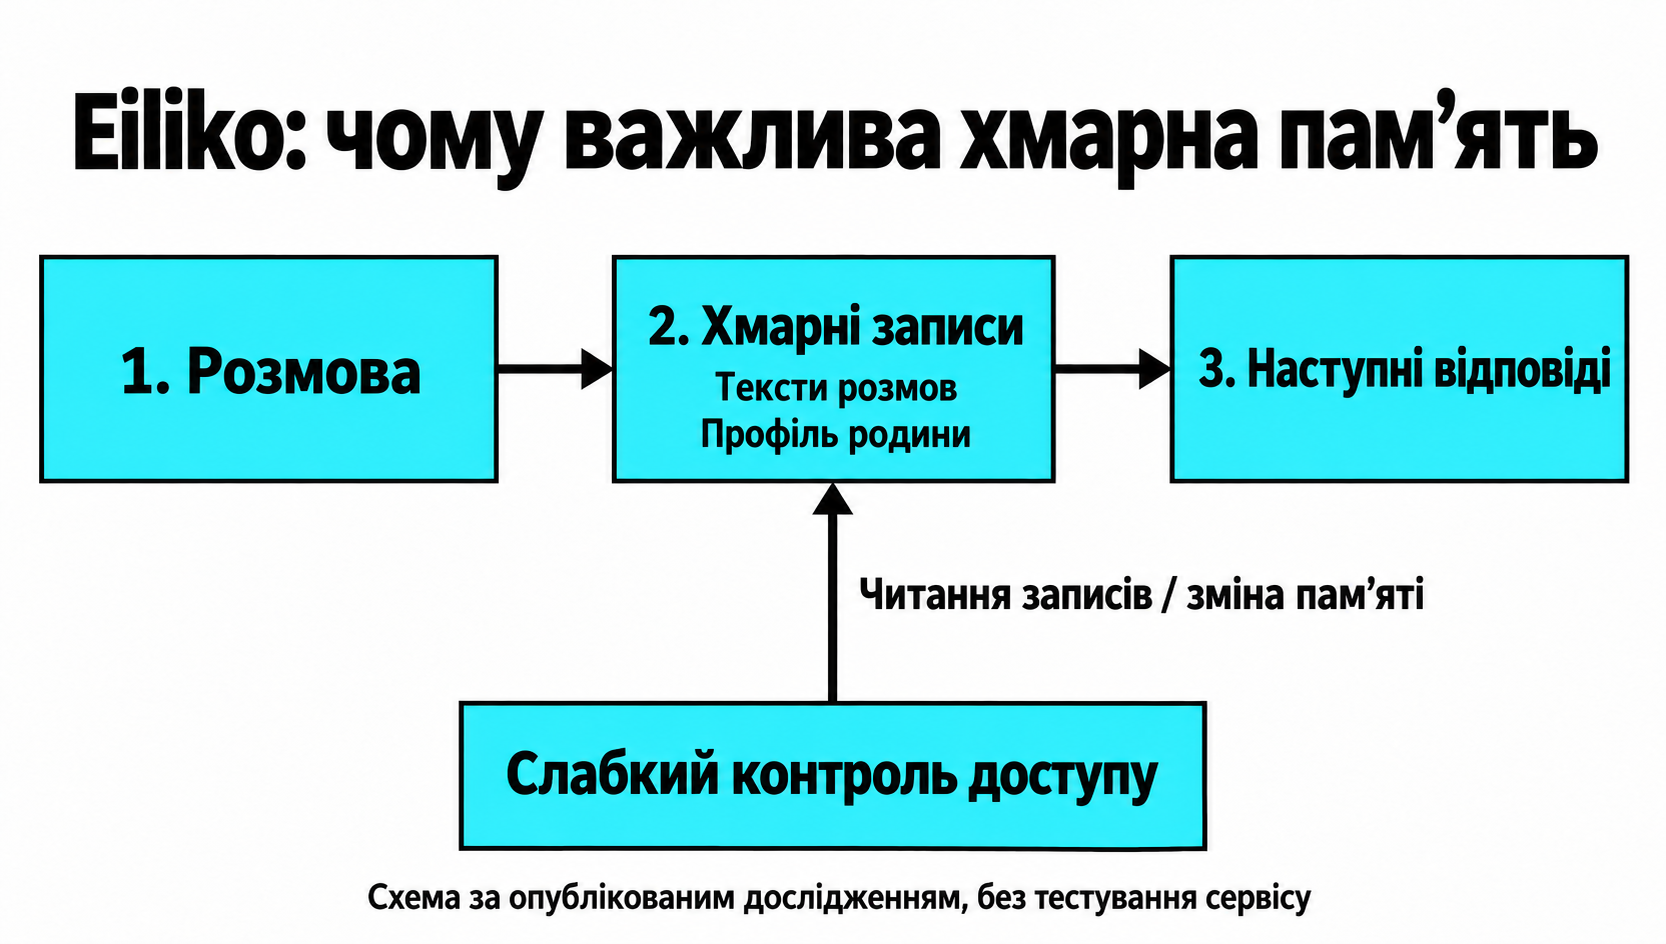
Докладні матеріали також описують тимчасову заміну налаштувань мовної моделі та голосу під час обмежених тестів на роботах дослідника з подальшим відновленням. Ці демонстрації підтверджують можливість змінювати відповіді. Вони не доводять, що нападник установив сторонню прошивку на пристрої всіх покупців. Звіт окремо розмежовує перевірені компоненти потенційного ланцюжка атаки та не виконане наскрізне захоплення всього парку.
У механізмі пам’яті була ще одна пастка: наступний запуск профілювання міг знову перенести змінений зміст розмов до довготривалого профілю. Отже, повернення одного налаштування не обов’язково прибирало все, чого система «навчилася» з розмови. Саме тому цілісність пам’яті важлива поряд із конфіденційністю текстів. [2]
Часткові виправлення мали конкретну дату
Хронологія розкриття повідомляє, що 14 вересня відкритими залишалися 42 із 44 знахідок, які можна було перевірити віддалено. Пізніший запис від 13 жовтня вказує 32 із 40 відкритих знахідок та вісім виправлень за обліком цього повторного тесту. Це різні датовані набори перевірок, а не взаємозамінні відсотки чи висновок про стан сервісу 18 жовтня.
Аздуфал стверджує, що під час жовтневої перевірки важливі спільні секрети не замінили, та описує ознаки стороннього доступу до спільної серверної інфраструктури. Це посилює занепокоєння, але не встановлює, хто читав розмови конкретної родини. Ми не перевіряли вразливості живого сервісу й не встановлювали незалежно, що саме виправлено сьогодні. [3]
Гостьова мережа не виправить хмару
Ізольований Wi-Fi може обмежити доступ іграшки до інших домашніх пристроїв. Він не завадить дозволеному з’єднанню передавати розмови сервісу з порушеним контролем доступу. Так само оновлення чи скидання робота не є підтвердженням видалення вже збережених текстів і профілів.
Поки Energize Lab не надасть перевірюваних відповідей про контроль доступу, заміну секретів і збережені дані, практичний запобіжний крок — призупинити підключене використання та не вести поруч із пристроєм чутливі сімейні розмови. Вимкнення живлення найпростіше зупиняє запис нового мовлення саме цим роботом, але не стирає віддалені записи. Через підтримку виробника власники можуть попросити письмове пояснення виправлень і видалення збережених розмов та профілів.
Ширшу проблему показує й наше висвітлення перевірки приватності окулярів із HeyCyan: видима робота пристрою — лише частина межі захисту даних. У випадку Eiliko варто перевіряти обидва напрями: які слова залишають кімнату та хто може впливати на слова, що повертаються.
Джерела
- Семмі Аздуфал. Your Secrets Are Safe With Me — дослідження сервісів роботів. Звіт від 13 жовтня 2026 року; переглянуто 18 жовтня 2026 року.
- Семмі Аздуфал. Поведінка роботів: пам’ять, налаштування моделі та тести особистості. Репозиторій дослідження; переглянуто 18 жовтня 2026 року.
- Семмі Аздуфал. Хронологія відповідального розкриття. Містить перевірку від 13 жовтня; переглянуто 18 жовтня 2026 року.
- Energize Lab. Eiliko: можливості пристрою та відповіді про підключення. Переглянуто 18 жовтня 2026 року.
