

BlueKit продає переконливі сторінки входу, керування фішинговими кампаніями та інструменти викрадення доступу як сервіс за передплатою. У дослідженні від 7 жовтня Malwarebytes простежив розвиток набору від появи у квітні до оновлень розсилки й роботи із сесіями. Небезпека не обмежується втратою пароля: людина може завершити звичний на вигляд вхід, а робоча сесія акаунта опиниться під контролем зловмисника.
Після підозрілого входу ця різниця важлива. Відкрийте сервіс самостійно, перевірте останню активність і завершіть невідомі сесії, а також змініть розкритий пароль. Перевірка відновлення доступу не має закінчуватися новим паролем.
Від каталогу шаблонів до панелі керування кампанією
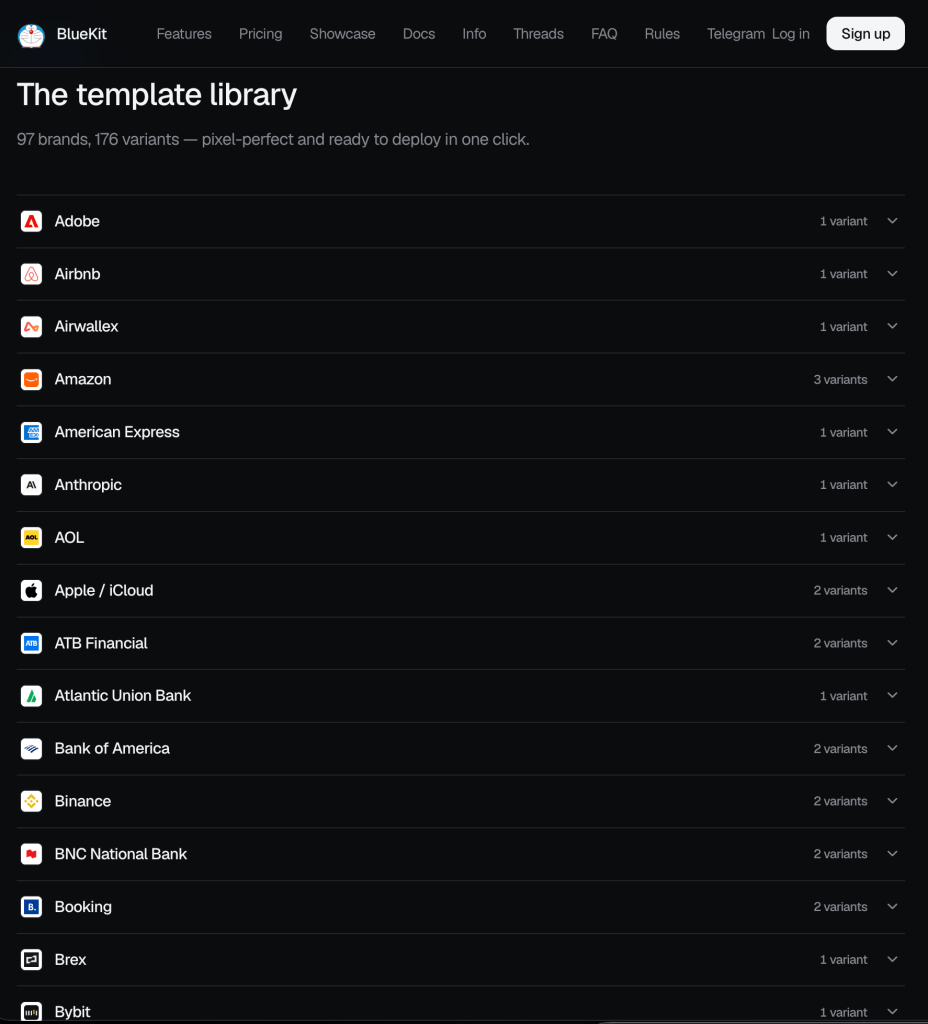
Жовтневий звіт описує поєднання підроблених сайтів з адміністративними інструментами, а не продаж однієї фальшивої сторінки. Malwarebytes знайшов шаблони для споживчих акаунтів, фінансових сервісів, соцмереж і корпоративних систем входу. У вересневому каталозі оператор рекламував 97 брендів і 176 варіантів. Це заявлений асортимент, а не 97 підтверджених зламів чи кількість потерпілих.
Дослідники простежили й вихід оновлень. Вбудований модуль SMS анонсували в липні та випустили в серпні, додавши текстові повідомлення до панелі. Вересневі зміни стосувалися шаблонів сторінок і роботи із сесіями. Отже, зловмисник може змінювати приманку й канал доставки, зберігаючи ті самі інструменти кампанії.
Оператори рекламують налаштування приблизно за десять хвилин та ШІ-помічника для написання шахрайських повідомлень. Це рекламні твердження, наведені у звіті, а не вимірювання швидкості чи ефективності, проведені Gridinsoft. Для одержувача важливо інше: грамотний текст і впізнавана айдентика стали доступними складниками такого сервісу.
Справжня сторінка може працювати в чужому браузері
Раніше, 25 червня, Netcraft опублікував власне технічне дослідження показового прийому BlueKit — browser-in-the-middle, тобто входу через браузер посередника. Справжня сторінка цільового сервісу відкривається у браузері, який контролює зловмисник. Її структуру та взаємодії передають користувачу через rrweb — легітимну бібліотеку відтворення сесій, використану для атаки.
Одержувач бачить інтерактивну сторінку, але натискання клавіш і кліки надходять до віддаленого браузера. Завершення цього входу створює авторизовану сесію саме там. Підміна стосується місця, де відбувається вхід, а не лише правдоподібності логотипа чи форми. Йдеться про техніку, зафіксовану в червні; дослідження не доводить, що кожен жовтневий шаблон BlueKit використовує тотожну реалізацію.
Тому підтверджений другий фактор не завершує перевірку інциденту. За передавання входу легітимний сервіс може прийняти автентифікацію, а отриманою сесією керуватиме злочинець. Це не означає, що можна обійти будь-яку MFA чи будь-який ключ доступу passkey. Залишайте ці захисні засоби увімкненими, перевіряйте адресу перед входом і не сприймайте знайомий екран як доказ надійного з’єднання.
Фішинговий випадок ReliaQuest показує інший результат: після підтвердження MFA доступ до застосунків зупинили перевірки довіри до пристрою. Створення сесії та доступ до чутливих застосунків — окремі рішення.
Перевірте доступ до акаунта, а не лише пароль
Якщо ви тільки отримали повідомлення, перевірте його твердження через збережену закладку або офіційний застосунок. Gridinsoft Website Reputation Checker може дати додатковий контекст щодо підозрілої адреси. Відсутність попередження чи невідомий статус не є дозволом вводити пароль. Не передавайте облікові дані, щоб «перевірити» сторінку.
Якщо ви вже ввели дані або підтвердили вхід через ненадійну сторінку, відкрийте налаштування безпеки самого сервісу. Змініть розкритий пароль, завершіть невідомі сесії та перевірте дані відновлення, способи входу й підключені застосунки. Для робочого акаунта повідомте адміністратору, яке посилання та який вхід були задіяні: це допоможе перевірити сесії й доступ до застосунків. Матеріал про фішинг кодом пристрою пояснює інший спосіб передати сторонній людині доступ через справжню автентифікацію.
Жовтневий звіт про BlueKit показує подальше об’єднання цих можливостей у сервіс. Практичний висновок конкретний: переконливий екран входу та успішна MFA ще можуть залишати проблему доступу до акаунта, яку потрібно перевірити.
Джерела
- Malwarebytes Labs. «Фішинговий набір із ШІ та інструментами викрадення акаунтів». 7 жовтня 2026 року. Дослідницький звіт.
- Гаррі Еверетт. «Bluekit як сервіс: розвиток browser-in-the-middle». Netcraft, 25 червня 2026 року. Технічний аналіз.
