

Фальшивий PDF із підтвердженням платежу може показати переконливу квитанцію, поки скрипт у фоновому режимі встановлює агент віддаленого керування. У звіті від 6 жовтня дослідник SANS Internet Storm Center Ксав’є Мертенс простежив дві документні приманки до інсталятора Action1: одна імітувала платіжний документ, інша — документ DHL. Йдеться про зловживання легітимною програмою, а не про вразливість Action1.
Якщо рахунок пропонує завантажити оновлення Adobe, запустити файл .vbs або відкрити скрипт .hta, зупиніться. Критична межа — перехід від перегляду документа до виконання програмного коду.
Нечитабельна квитанція стала приманкою
Мертенс дослідив вкладення Transaction Receipt.pdf. Видиме повідомлення стверджувало, що для перегляду PDF потрібне оновлення Adobe. Квитанція під ним була розмитою: удаване оновлення виглядало необхідною умовою, щоб прочитати платіжні дані.
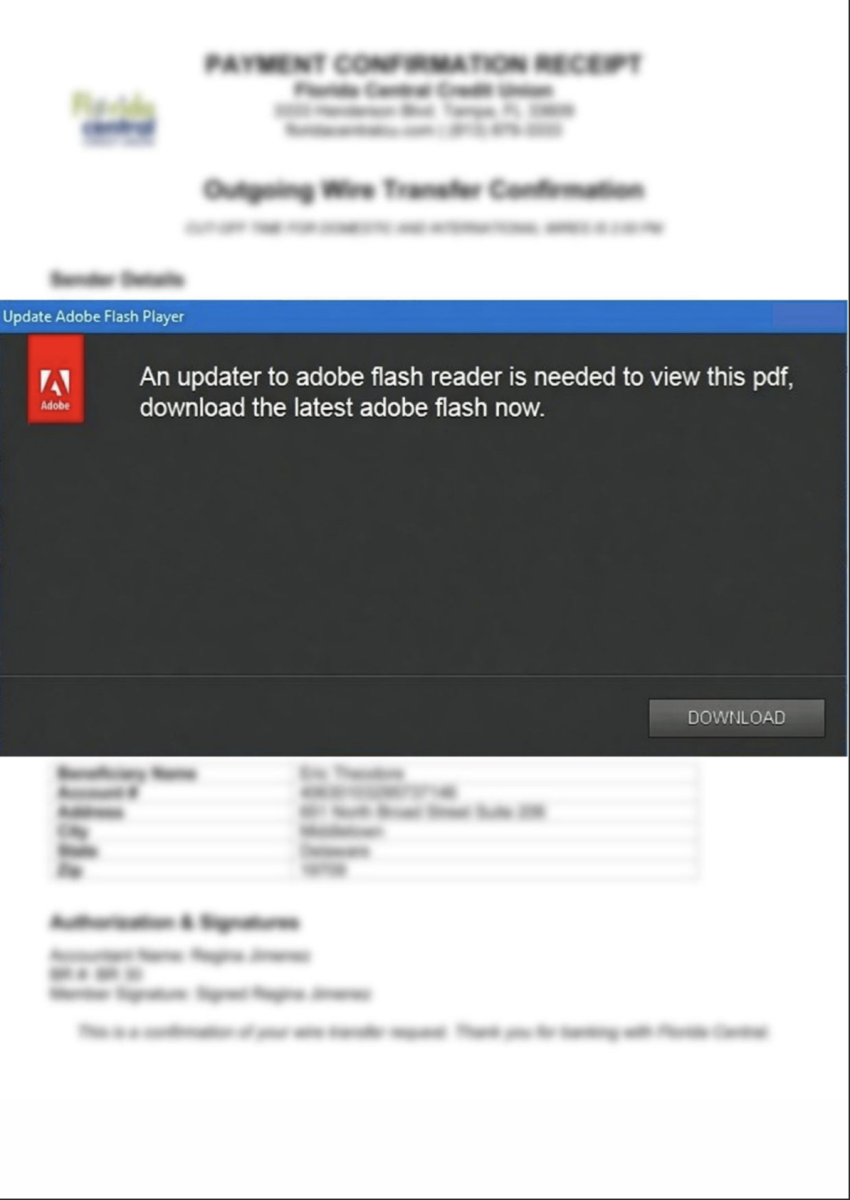
PDF містив дію під час відкриття та вебпосилання на VBScript, замаскований під оновлення Adobe. Адресу доставки сховали у вкладенні замість тексту листа. За описом Мертенса, дія відкриття переходить за адресою; звіт не доводить, що кожна програма для PDF автоматично виконує завантажений скрипт. Завантаження файлу та його запуск — різні події.
Приклад
Тема: Підтвердження платежу
Відправник: Відділ розрахунків — billing [at] example [dot] invalid
Текст: Вітаємо! Підтвердження платежу — у вкладеному документі.
Вкладення: Transaction Receipt.pdf
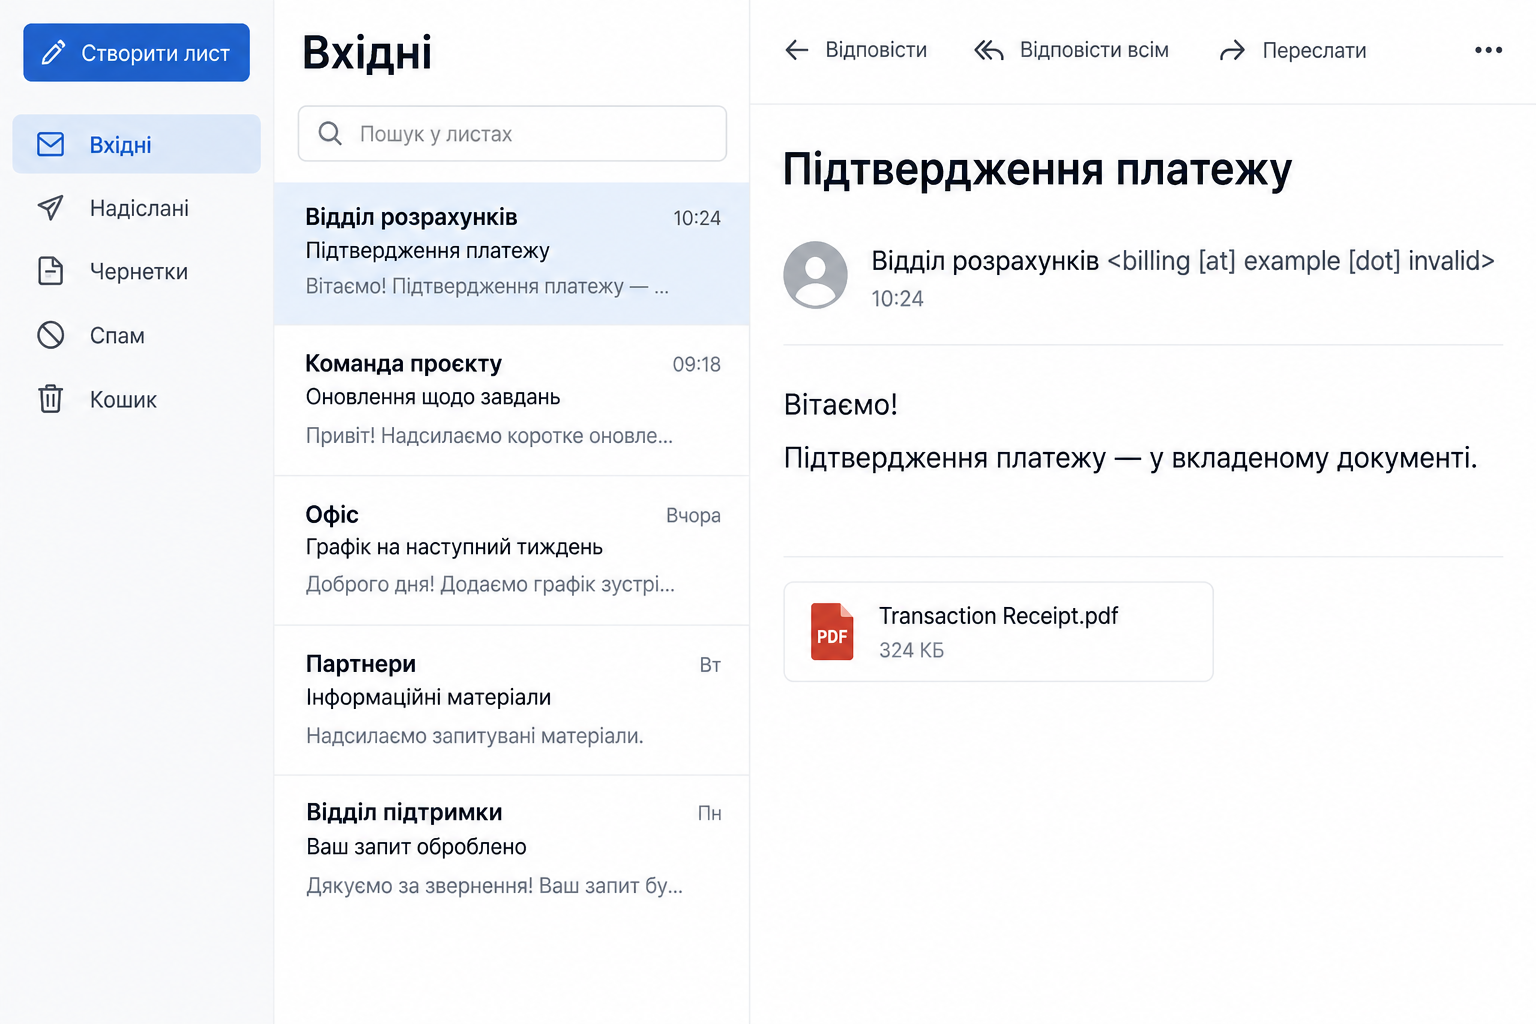
Лист вище — ілюстрація. Джерело показує вкладення та приманку з оновленням Adobe, а не саме цього відправника чи дослівний текст листа.
Читабельний документ приховував другу дію
Завантажений VBScript виконував дві ролі. Він показував нерозмитий PDF як прикриття та паралельно завантажував і встановлював MSI-пакет із компонентами Action1. Поява документа створювала враження, що потрібне «оновлення» спрацювало. Наслідки визначало фонове встановлення програми.
У другому зразку PDF під виглядом документа DHL вів до ZIP-архіву зі скриптом HTA, який доставляв той самий MSI. Упаковка змінилася, але рішення, якого домагалися зловмисники, залишилося тим самим: перетворити потребу прочитати документ на дозвіл запустити програму.
Схожий перехід від документа до віддаленого доступу описаний у випадку з підробленим запрошенням Google Календаря. Спільною рисою є зловживання легітимними засобами керування, а не доведений зв’язок між операторами кампаній.
Легітимні файли не доводять законність встановлення
Мертенс виявив чотири файли Action1, які під час його перевірки VirusTotal не позначив як шкідливі. Він також зазначив сертифікат Action1 Corporation, термін дії якого закінчився у травні 2026 року. Ці спостереження не підтверджують, що користувач або адміністратор дозволив встановлення. Легітимна програма може служити зловмиснику, якщо її доставили через оманливий документ.
Інсталятор створював службу A1Agent із назвою Action1 Agent, яка запускала C:\Windows\Action1\action1_agent.exe. Дослідник знайшов ідентифікатор клієнта Action1 у HKLM\Software\Action1\Agent і з’єднання з хмарною інфраструктурою постачальника. Він припустив використання безплатного або тестового облікового запису; тип акаунта не підтверджений.
На робочому комп’ютері служба Action1 може бути штатною. Її назва сама по собі не є діагнозом зараження. Перевіряти варто, чи встановила її ваша ІТ-команда та чи збігається час появи з підозрілим документом або запуском програми. Звіт не доводить викрадення файлів конкретного потерпілого чи подальшого запуску програми-вимагача.
Дії залежать від того, що ви запустили
Якщо ви лише отримали лист, повідомте про нього та видаліть. Якщо завантажили скрипт, але не запускали, не виконуйте його заради перевірки. Якщо запустили скрипт або інсталятор на робочому пристрої, зверніться до ІТ-команди: передайте вкладення, лист і приблизний час. Це допоможе зіставити подію з журналами розгортання та зберегти докази до видалення агента.
На особистому ПК із Windows небажаний агент або повторні попередження засобів захисту потребують очищення. Видалення видимого файлу може залишити службу, завантажувач, заплановане завдання чи супутній компонент. Завантажте й установіть Gridinsoft Anti-Malware, оновіть базу, виконайте Full Scan, перегляньте та видаліть виявлені загрози, після чого перезавантажте ПК. Сканування шукає шкідливі залишки, але не відкликає облікові записи зловмисника й не доводить відсутність доступу.
Показова деталь цього випадку — читабельний PDF: отримання очікуваного документа не виключало одночасного несанкціонованого встановлення програми.
Джерела
- Ксав’є Мертенс. Іще один випадок зловживання інструментами віддаленого керування. SANS Internet Storm Center, 6 жовтня 2026 року; дата доступу: 7 жовтня 2026 року.
