

MetaMask виводить із роботи задіяні валідатори Ethereum після інциденту безпеки у своїй стейкінговій інфраструктурі. Незалежне дослідження блокчейну показало промовисту різницю: тисячі валідаторів прямували до виходу, тоді як виміряні перенаправлені виплати за блоки становили лише 0,36 ETH. Це важливо, адже робота валідатора, отримання його винагород і виведення самого стейка залежать від різних засобів контролю.
В оновленні від 1 жовтня MetaMask повідомила, що розслідування не виявило ознак впливу на гаманці або кошти клієнтів. Це поточний висновок компанії, а не завершене пояснення проникнення. У повідомленні від 30 вересня вона зазначила, що не зберігає клієнтські ключі виведення стейка.[1]
Адреса виплати змінилася між двома блоками
Реконструкція Bitquery, оприлюднена 1 жовтня, простежує виплати за 30 вересня. О 12:11 UTC один валідатор під керуванням MetaMask надіслав чайові за блок до сховища винагород Lido. Через 48 секунд інший заплатив на інший гаманець. У дослідженому проміжку Bitquery нарахувала 18 блоків із перенаправленими чайовими на загальну суму 0,36 ETH. Йдеться про виплати за створення блоків, а не про виміряну крадіжку стейкінгових депозитів.[2]
Несподівана деталь: перший вихід валідатора передував першій перенаправленій виплаті на 85 хвилин. Це не встановлює, коли MetaMask виявила проблему: блокчейн показує операції, а не внутрішнє реагування компанії.
Три засоби контролю пояснюють масштабний вихід
Модель стейкінгу як послуги в Ethereum дозволяє провайдеру керувати валідатором, тоді як контроль виведення залишається окремим. Ключ підпису валідатора авторизує його роботу в мережі; облікові дані виведення визначають, куди надходить виведений стейк. Такий поділ обмежує наслідки компрометації оператора, але не робить його інфраструктуру несуттєвою.[4]
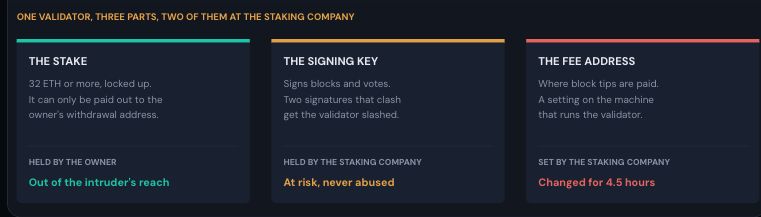
Адреса отримувача комісій — ще одне налаштування: вона визначає, куди надходять чайові за блок на рівні виконання. Її зміна може перенаправити ці виплати без зміни адреси виведення стейка. Компрометація системи підпису створює іншу загрозу: суперечливі підписи можуть спричинити слешинг — протокольне покарання, що зменшує стейк валідатора. Bitquery не виявила валідаторів зі слешингом у своєму зрізі. Дослідження не встановлює, чи отримав зловмисник самі ключі підпису, чи доступ до інфраструктури навколо них.
Тому невелика сума перенаправлених виплат не вимірює всього порушення роботи. Станом на 05:29 UTC 1 жовтня Bitquery нарахувала 16 965 валідаторів із 565 056 ETH, які вже вийшли або стали в чергу. Кількість ETH описує стейк пов’язаних із виходом валідаторів, а не суму крадіжки. Визначення операторів поза Lido спирається на зіставлення повідомлень валідаторів, тому це датована аналітична оцінка, а не підтверджений MetaMask масштаб інциденту.
Вихід не завершує очікування
У повідомленні від 30 вересня Lido очікувала виходу останніх задіяних валідаторів до 7 жовтня, окремо наголосивши, що це не означає повного виведення коштів. Через подовжену чергу на вхід цикл виходу, виведення та повторного входу міг тривати до 45 днів. Названі операційні наслідки — недоотримані винагороди та можливі штрафи за простій.[3]
Lido зазначила, що власникам stETH не потрібно виконувати жодних дій. Це повідомлення має визначену аудиторію: воно не описує всі стейкінгові продукти або всіх користувачів MetaMask. Перевіряючи власну стейкінгову позицію, відкрийте звичний офіційний кабінет і повідомлення провайдера, щоб з’ясувати продукт та його поточний стан.
Пропозиція терміново «полагодити» гаманець у повідомленні — окреме питання довіри. MetaMask наголошує, що ніколи не просить секретну фразу відновлення. Не вводьте її або приватний ключ у нібито форму реагування на інцидент. Наш розбір випадку Ill Bloom пояснює ще одну причину відрізняти конкретний задіяний засіб контролю від вимоги розкрити seed-фразу.
Головне тут — поділ контролю: збережений контроль виведення може співіснувати з порушеною роботою валідаторів і перенаправленими винагородами. Орієнтуйтеся на підтверджений масштаб інциденту, а не сприймайте великий обсяг виходу як доказ втрат усіх гаманців.
Джерела
- MetaMask. «User update». 30 вересня та 1 жовтня 2026 року; переглянуто 3 жовтня 2026 року. Інцидент інфраструктури та запобіжний вихід валідаторів.
- Gaurav Agarwal. «MetaMask Staking pulled 17,000 validators. The intruder took 0.36 ETH». Bitquery Research, 1 жовтня 2026 року. Реконструкція блокчейну та межі вимірювання.
- Lido Governance. «[Security Disclosure] MetaMask Staking Precautionary Out of Order Exits». 30 вересня 2026 року; переглянуто 3 жовтня 2026 року. Задіяні валідатори й оцінка циклу виходу.
- Ethereum.org. «Delegated staking (staking as a service)». Переглянуто 3 жовтня 2026 року. Ключі підпису та контроль виведення.
