

Рахунок Free Mobile на €9,99 легко сприйняти як звичайну дрібну заборгованість. У фішинговому листі, який описав дослідник Жером Бурсьє, саме ця сума мала спонукати абонента перейти за замаскованим посиланням і передати підробленій платіжній сторінці дані банківської картки. Зразок від 30 вересня отримав абонент Free Mobile, який працює в Malwarebytes; дослідження опублікували 1 жовтня.[1]
Перша перевірка проста: відкрийте звичний застосунок Free або самостійно введіть mobile.free.fr й перевірте особистий кабінет. Борг із листа потрібно підтвердити в акаунті, перш ніж оплачувати його через запропоновану кнопку.
Знайомий логотип, чужий відправник
Лист погрожував обмеженням послуг, якщо абонент не сплатить рахунок. Оформлення Free подавало вимогу як звичайну дію з обслуговування акаунта, проте адреса відправника належала домену knowledgegrowthcenter[.]help. Видимий текст платіжного посилання нагадував адресу Free. Дослідник встановив, що перехід насправді проходив через сервіс коротких посилань і завершувався на espace-free-mobile[.]pro.[1]
Ознаки листа: видиме ім’я Free Mobile; відправник freemobile-regularisation [at] knowledgegrowthcenter [dot] help; загальне звернення до абонента; борг €9,99; вимога швидко сплатити його, щоб уникнути обмеження послуг. На опублікованому фрагменті тему листа не видно.
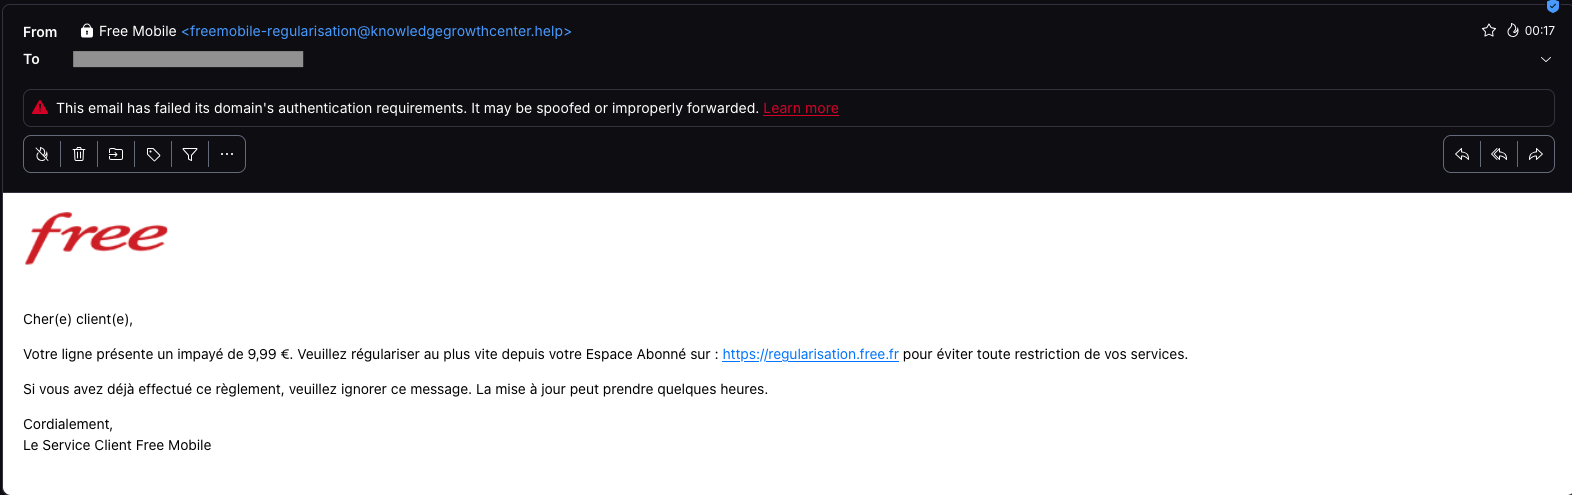
Тут є три окремі перевірки: назва компанії в листі, адреса відправника та сайт, якому передають платіжні дані. Узгоджені логотип і текст не доводять, що всі три належать оператору. На оригінальному знімку також видно попередження про автентифікацію пошти. Воно стосується саме цього зразка: немає гарантії, що кожна поштова служба позначить кампанію так само.
В офіційній довідці Free для листів мобільним абонентам зазначено адресу [email protected]. Оператор радить перевіряти посилання, а за сумнівів відкривати особистий кабінет безпосередньо.[2] Самого збігу видимого імені відправника недостатньо: важливі кінцевий сайт і реальний стан рахунку.
За боргом €9,99 ховався запит даних картки
Кінцева сторінка імітувала оплату в кабінеті абонента й запитувала дані банківської картки. Дослідник також навів інші схожі домени: freesas[.]info та regularisation-free[.]info.[1] Це ознаки для розпізнавання зі звіту, а не повний список блокування чи адреси для відвідування.
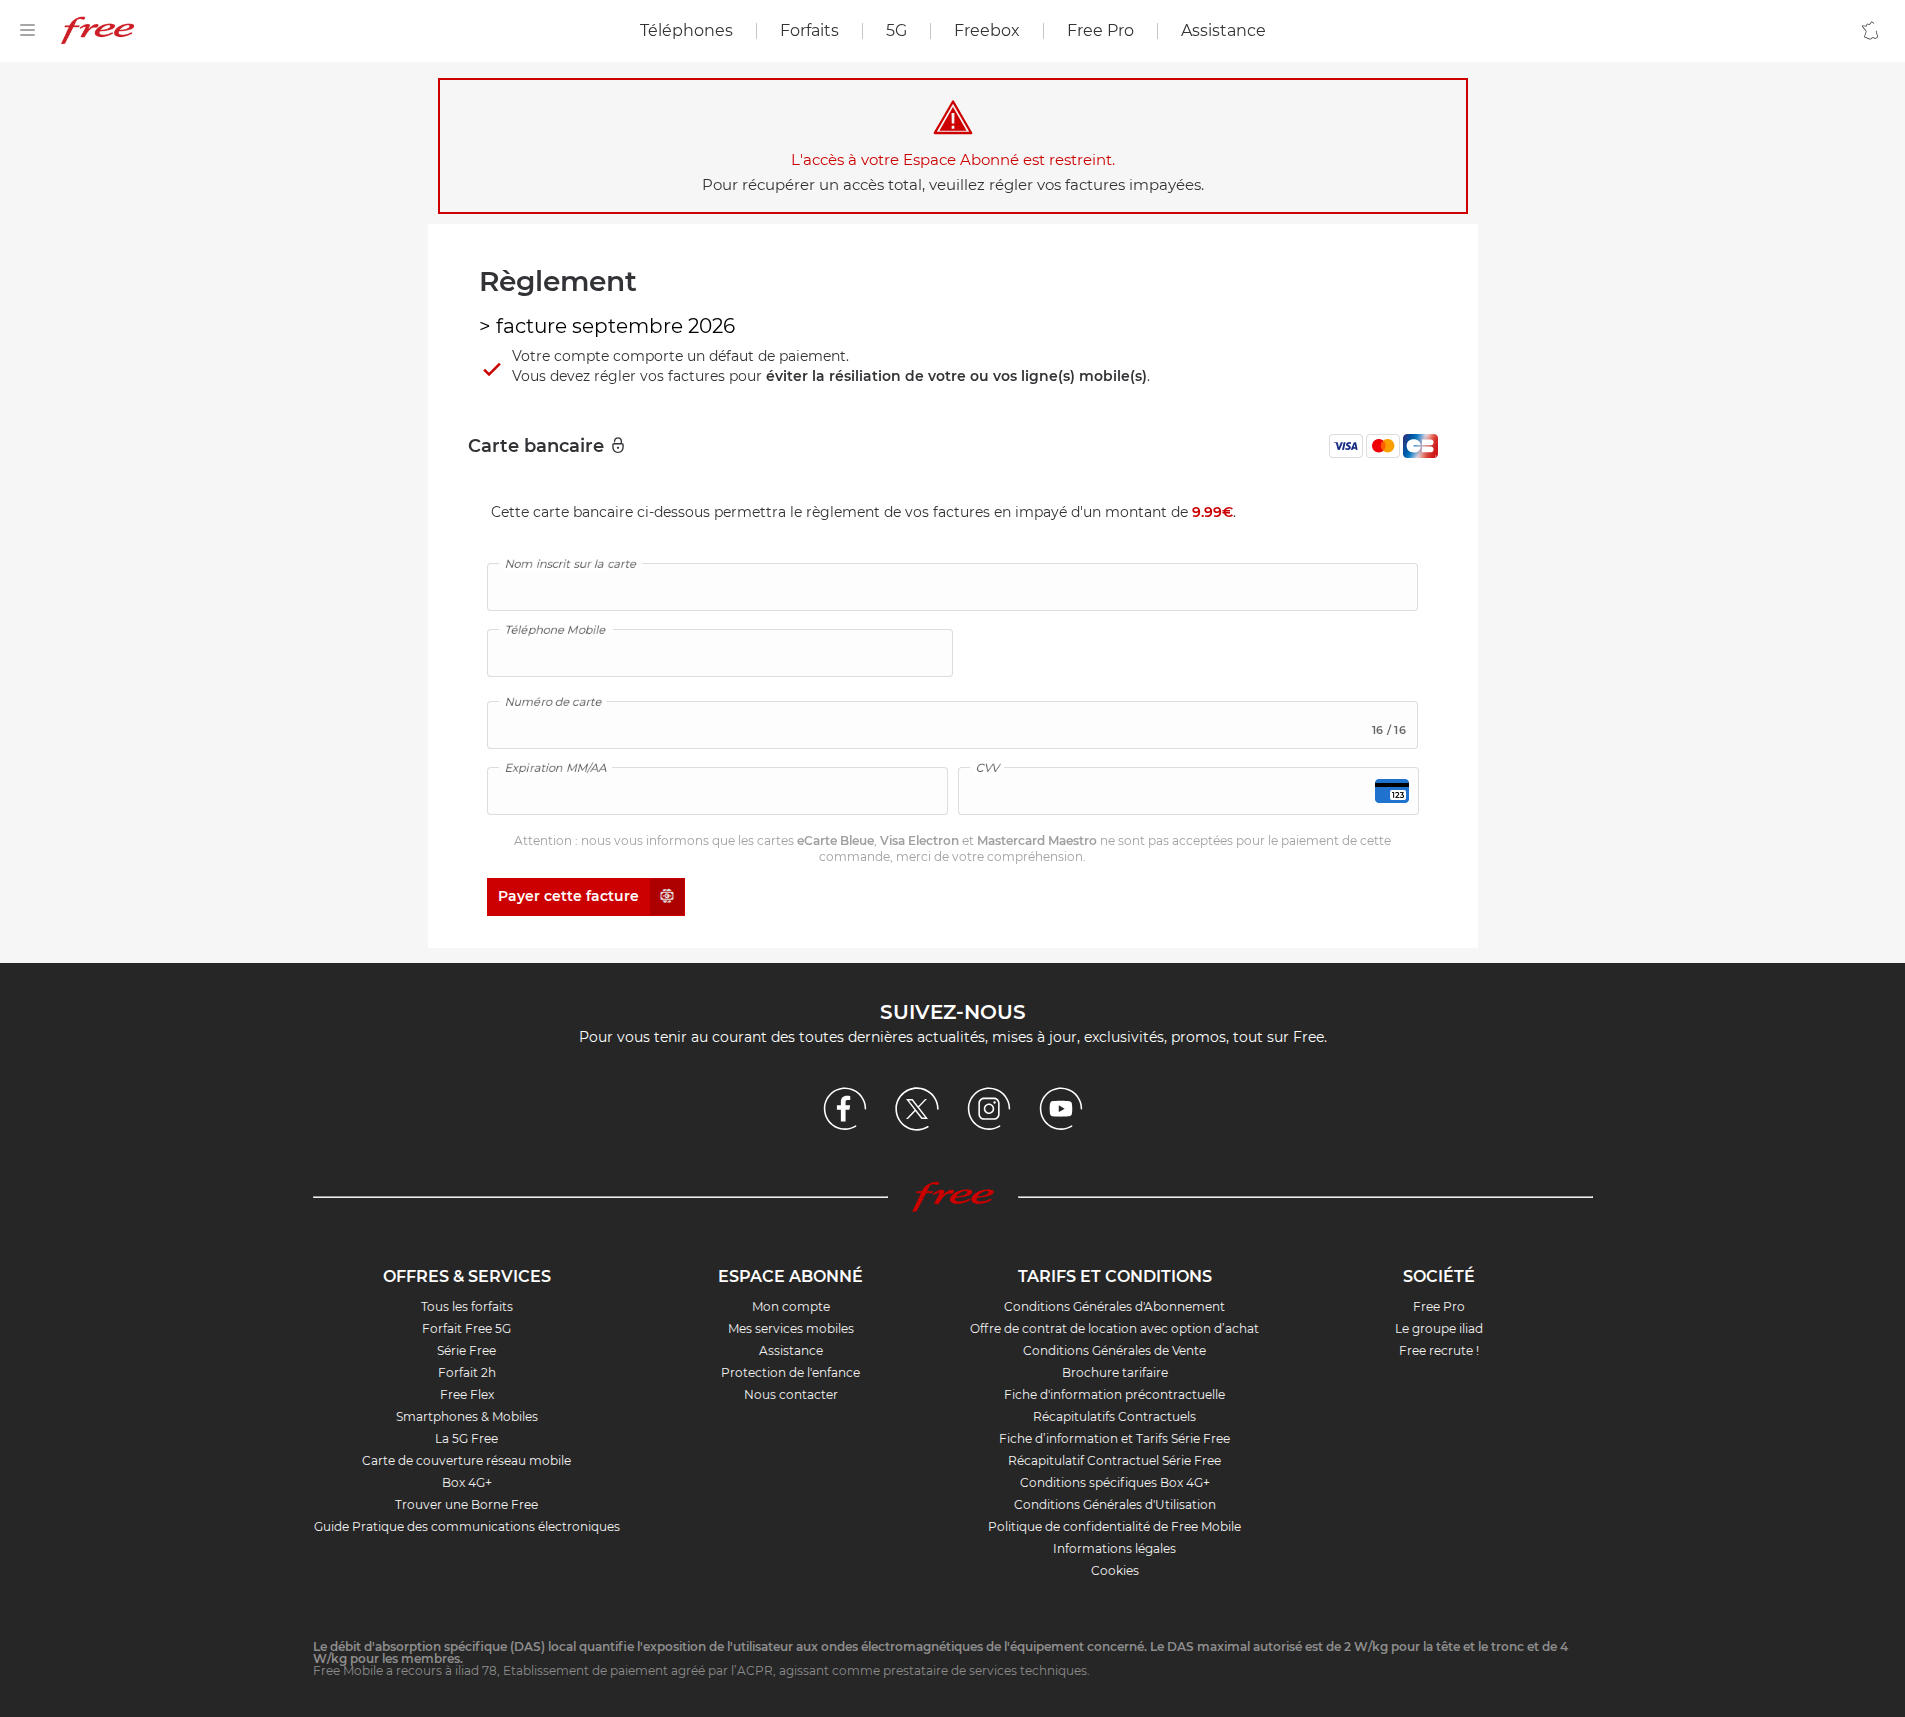
Потрібно розрізняти заявлену суму й інформацію, яку просять надати. Номер картки, термін дії та код безпеки — платіжні реквізити, які можна використати повторно. Потенційні наслідки їх передачі не обмежуються сумою €9,99 на рахунку. Опубліковані матеріали показують форму збору даних, а не кількість потерпілих чи підтверджений обсяг шахрайських списань.
Схожу підміну довіри демонструє фішинг із невеликим платежем bpost: дрібний рахунок робить запит чутливих даних буденним. Незалежна перевірка акаунта розриває зв’язок між правдоподібною історією та формою шахраїв.
Давній витік не доводить походження цього листа
Витік даних Free у жовтні 2024 року є важливим контекстом. Французький державний сервіс кібердопомоги перелічує контактні й облікові дані абонентів, зокрема IBAN для частини людей; за його інформацією, паролі не були зачеплені.[3] Це не доводить, що відправники листа від 30 вересня взяли адресу одержувача саме з того витоку. Нова подія — задокументований фішинговий зразок і ланцюжок оплати, а не оголошення про новий злам Free.
Якщо ви ввели реквізити картки, повідомте банк через його звичний застосунок або за номером на картці. Збережіть лист і знімки екрана. Якщо також передали дані входу, змініть їх через самостійно відкритий офіційний акаунт. Саме отримання листа не свідчить про зараження пристрою.
Вирішальна невідповідність виникає під час переходу: рахунок від нібито знайомого оператора передає платіжні дані іншому домену. Логотип, грамотна французька й невелика сума цього не виправляють.
Джерела
- Жером Бурсьє. «Convincing Free Mobile phishing emails appear after data breach». Malwarebytes Labs, 1 жовтня 2026 року. Первинне дослідження.
- Free. «Emails, SMS et appels indésirables : comment se protéger contre les tentatives de phishing ?» Assistance Free, переглянуто 2 жовтня 2026 року. Офіційні поради щодо фішингу.
- Cybermalveillance.gouv.fr. «Violation de données personnelles de l’opérateur Free : situation, risques et recommandations». 31 жовтня 2024 року; оновлено 10 серпня 2026 року; переглянуто 2 жовтня 2026 року. Масштаб витоку та рекомендації.
