

Нібито голосування за дату виплати криптобонусів веде до підключення гаманця замість бюлетеня. У розслідуванні від 1 жовтня дослідник Malwarebytes Стефан Дасич описав 70 сайтів, що видають себе за криптопроєкти, зокрема xStocks від Kraken, Pendle та Firelight. Більшість обіцяють у 1,25 раза більшу винагороду за участь. Це підробки, а не кампанії названих проєктів. [1]
Після натискання кнопки важливо розрізняти дії: підключити гаманець — не означає дозволити комусь витрачати його токени. Знайоме вікно вибору гаманця може зробити наступний запит звичним на вигляд. Проте дозвіл або підпис потрібно оцінити окремо.
Справжнє оголошення робить вигадане голосування доречним
Копія Firelight містить справжнє оголошення про ліміт депозитів протоколу поруч із вигаданою пропозицією винагороди. Версія під Pendle додає зворотний відлік, а підробка NetNet погрожує спалити незатребувані токени через 48 годин. Дасич також виявив повторювані шаблони, однакові вікна вибору гаманця та домени з sitemu, схожими на випадкові символами й закінченням .xyz. Це вказує на спільну інфраструктуру або набір для фішингу, але не встановлює оператора. [1]
Шахрайська сторінка поєднує два різні рішення. Людина приходить висловити побажання щодо дати розподілу, а далі отримує запит на доступ до фінансового рахунку. Скопійоване справжнє оголошення приховує цей перехід: інформація навколо здається актуальною, тож вигадана дія також може видатися частиною проєкту. Логотип і справжня новина не підтверджують окрему пропозицію.
Список гаманців — частина приманки
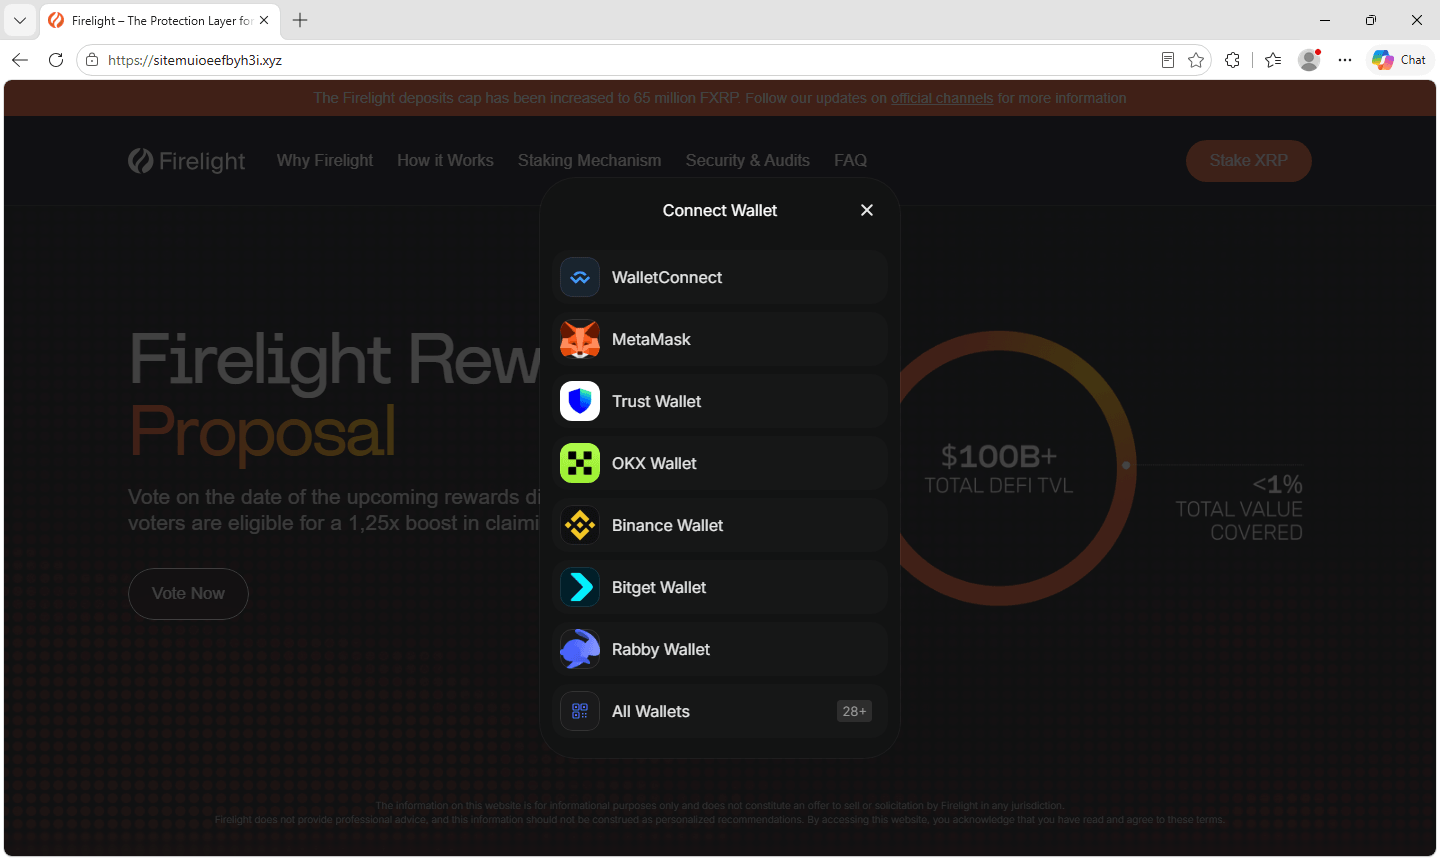
На знімку копії Firelight видно суперечність: адреса належить до кластера sitemu…[.]xyz, тоді як сторінка показує оформлення Firelight і знайомі назви гаманців. Це вікно демонструє, що пропонують відкрити відвідувачу. Воно не доводить підтримки сторінки з боку цих сервісів, наданого дозволу або крадіжки коштів.
Жовтневий звіт описує окремо перелічений кластер із 70 сайтів. Схожий сюжет бонусів сам по собі не доводить, що всі попередні підробки криптоголосувань і цей кластер мають спільного оператора. Так само це не свідчить про злам справжніх проєктів.
Підключення, дозвіл витрачати токени та підпис потребують різних перевірок
Звичайне підключення відкриває сайту публічну адресу гаманця, за якою можна переглянути його активи. Дозвіл на токени — окреме право контракту переміщувати певний токен від імені власника. У поясненні MetaMask розрізняються сайт, що запитує доступ, адреса контракту та ліміт витрат. Обіцянка бонусу на скопійованій сторінці нічого не говорить про те, чи варто надавати доступ цьому контракту. [2]
Перш ніж щось підтвердити, порівняйте справжній запит гаманця з дією, яку хотіли виконати. Дозвіл на витрати або переказ — інша дія, ніж вибір дати винагороди. Незнайомий підпис також варто зупинити й перевірити: деякі підписи дозволяють подальші перекази, інші є звичайними повідомленнями для входу. Відсутність негайного платежу не робить будь-який підпис безпечним.
Розслідування описує підроблені сторінки та приманку з підключенням, а не підтверджену кількість жертв, суму збитків чи завершену крадіжку на кожному домені. Практичний висновок — перевірити пропозицію через усталені канали проєкту до цього етапу дозволів.
Закриття сторінки не скасовує наданий дозвіл
Якщо лише підключили гаманець, закрийте сайт і приберіть його підключення через перевірені налаштування гаманця. Якщо дозволили витрачати токени, перевірте токен, мережу й уповноважений контракт. Відкличте підозрілі дозволи через документований спосіб провайдера гаманця або відомий оглядач відповідної блокчейн-мережі. MetaMask пояснює, що відкликання є транзакцією в блокчейні й потребує мережевої комісії. Саме від’єднання сайту залишає дозволи на токени чинними. [3]
Збережіть хеші транзакцій і домен, якщо потрібно розібратися з підписаним запитом. Відкликання дозволу не повертає вже переказані кошти, а його дія не гарантує зникнення всіх інших авторизацій. Окремий ризик підміни адреси одержувача описаний у матеріалі про скрипт Adform і адреси криптогаманців.
Сторінка винагороди може виглядати переконливо й водночас просити недоречний дозвіл. Спочатку перевірте пропозицію, а потім оцініть запит гаманця за правами, які він надає, а не за обіцяним бонусом.
Джерела
- Стефан Дасич. «Підроблені xStocks, Pendle та інші сайти заманюють голосуванням за винагороди». Malwarebytes Labs, 1 жовтня 2026 року. Звіт дослідника.
- MetaMask. «Що таке дозвіл на токени?» Довідковий центр, переглянуто 2 жовтня 2026 року. Права на токени.
- MetaMask. «Як відкликати дозволи смартконтрактів і токенів». Довідковий центр, переглянуто 2 жовтня 2026 року. Відкликання та від’єднання.
