

Ярлик, схожий на документ, може запустити ланцюжок завдань Windows замість запрошення. У дослідженні від 29 вересня Microsoft описала RedFlick — спосіб доставки бекдора CosmicPulse, що потребує менше дій від жертви, ніж попередні атаки Star Blizzard через ClickFix. Серед цілей — українські громадяни й установи та організації, пов’язані з підтримкою України.
Новий звіт відтворює активність із січня до серпня 2026 року. Це оприлюднення розвитку кампанії, а не свідчення, що всі її етапи вперше з’явилися цього тижня. Практична відмінність: переконливий лист у вже розпочатій розмові веде до виконуваного коду, прихованого за звичним переглядом документа.
Вкладення надходить після початку розмови
Star Blizzard часто починає з листа без вкладення. Якщо адресат відповідає, наступний лист може містити захищений паролем ZIP- або RAR-архів — нібито матеріали конференції, приватне запрошення чи повідомлення про платіж. Microsoft задокументувала щонайменше 13 масштабніших фішингових кампаній у 2026 році та активність, що зачепила понад 100 організацій переважно у США й Великій Британії. Це не означає, що кожного адресата або кожну організацію успішно зламали.
В одному липневому листі відправник удавав, що забув додати вкладення до попереднього повідомлення. Пароль до архіву був зображенням у листі. Друге повідомлення виглядало як завершення знайомої розмови: адресат уже зацікавився заходом, а співрозмовник начебто лише виправляє дрібну помилку.
Приклад
Тема: Запрошення на закритий круглий стіл
Відправник: Відділ заходів, events [at] example [dot] invalid
Текст: Дякуємо за інтерес до закритого круглого столу. У попередньому листі я забув вкладення. Відкрийте прикріплений архів, щоб переглянути запрошення.
Пароль: Example 9415
Вкладення: Invitation.zip
Цей текст ілюструє схему приманки. ZIP-файл із паролем не є висновком про безпеку. Перш ніж відкривати вміст несподіваного запрошення, перевірте його через уже відомий канал зв’язку. Пароль від самого відправника не підтверджує, хто створив архів.
Домен відправника теж не дає остаточної відповіді. Microsoft виявила використання поштових облікових записів на скомпрометованих сайтах. Отже, справжній домен може додати довіри скриньці, якою керує зловмисник. А знайоме ім’я в частині адреси перед @ не підтверджує належність до названої організації.
За виглядом PDF ховаються завдання Windows
У січневому ланцюжку файл віртуального диска містив ярлик Windows — .lnk, замаскований під PDF. Його запуск починав приховану послідовність команд, водночас відкриваючи справжній документ-приманку. Адресат отримував правдоподібний текст для читання, поки інсталятор готував наступний етап.
До квітня Microsoft спостерігала MSI-інсталятор, що створював три завдання зі звичайними на вигляд назвами: Internet Quality Test Connection, Network Configuration Manager і System Health Monitor. Ролі відрізнялися: одне передавало базову інформацію про пристрій і користувача та підтримувало запуск віддаленої DLL; друге готувало доступ через WebDAV; третє використовувало control.exe для запуску наступного етапу з віддаленого ресурсу.
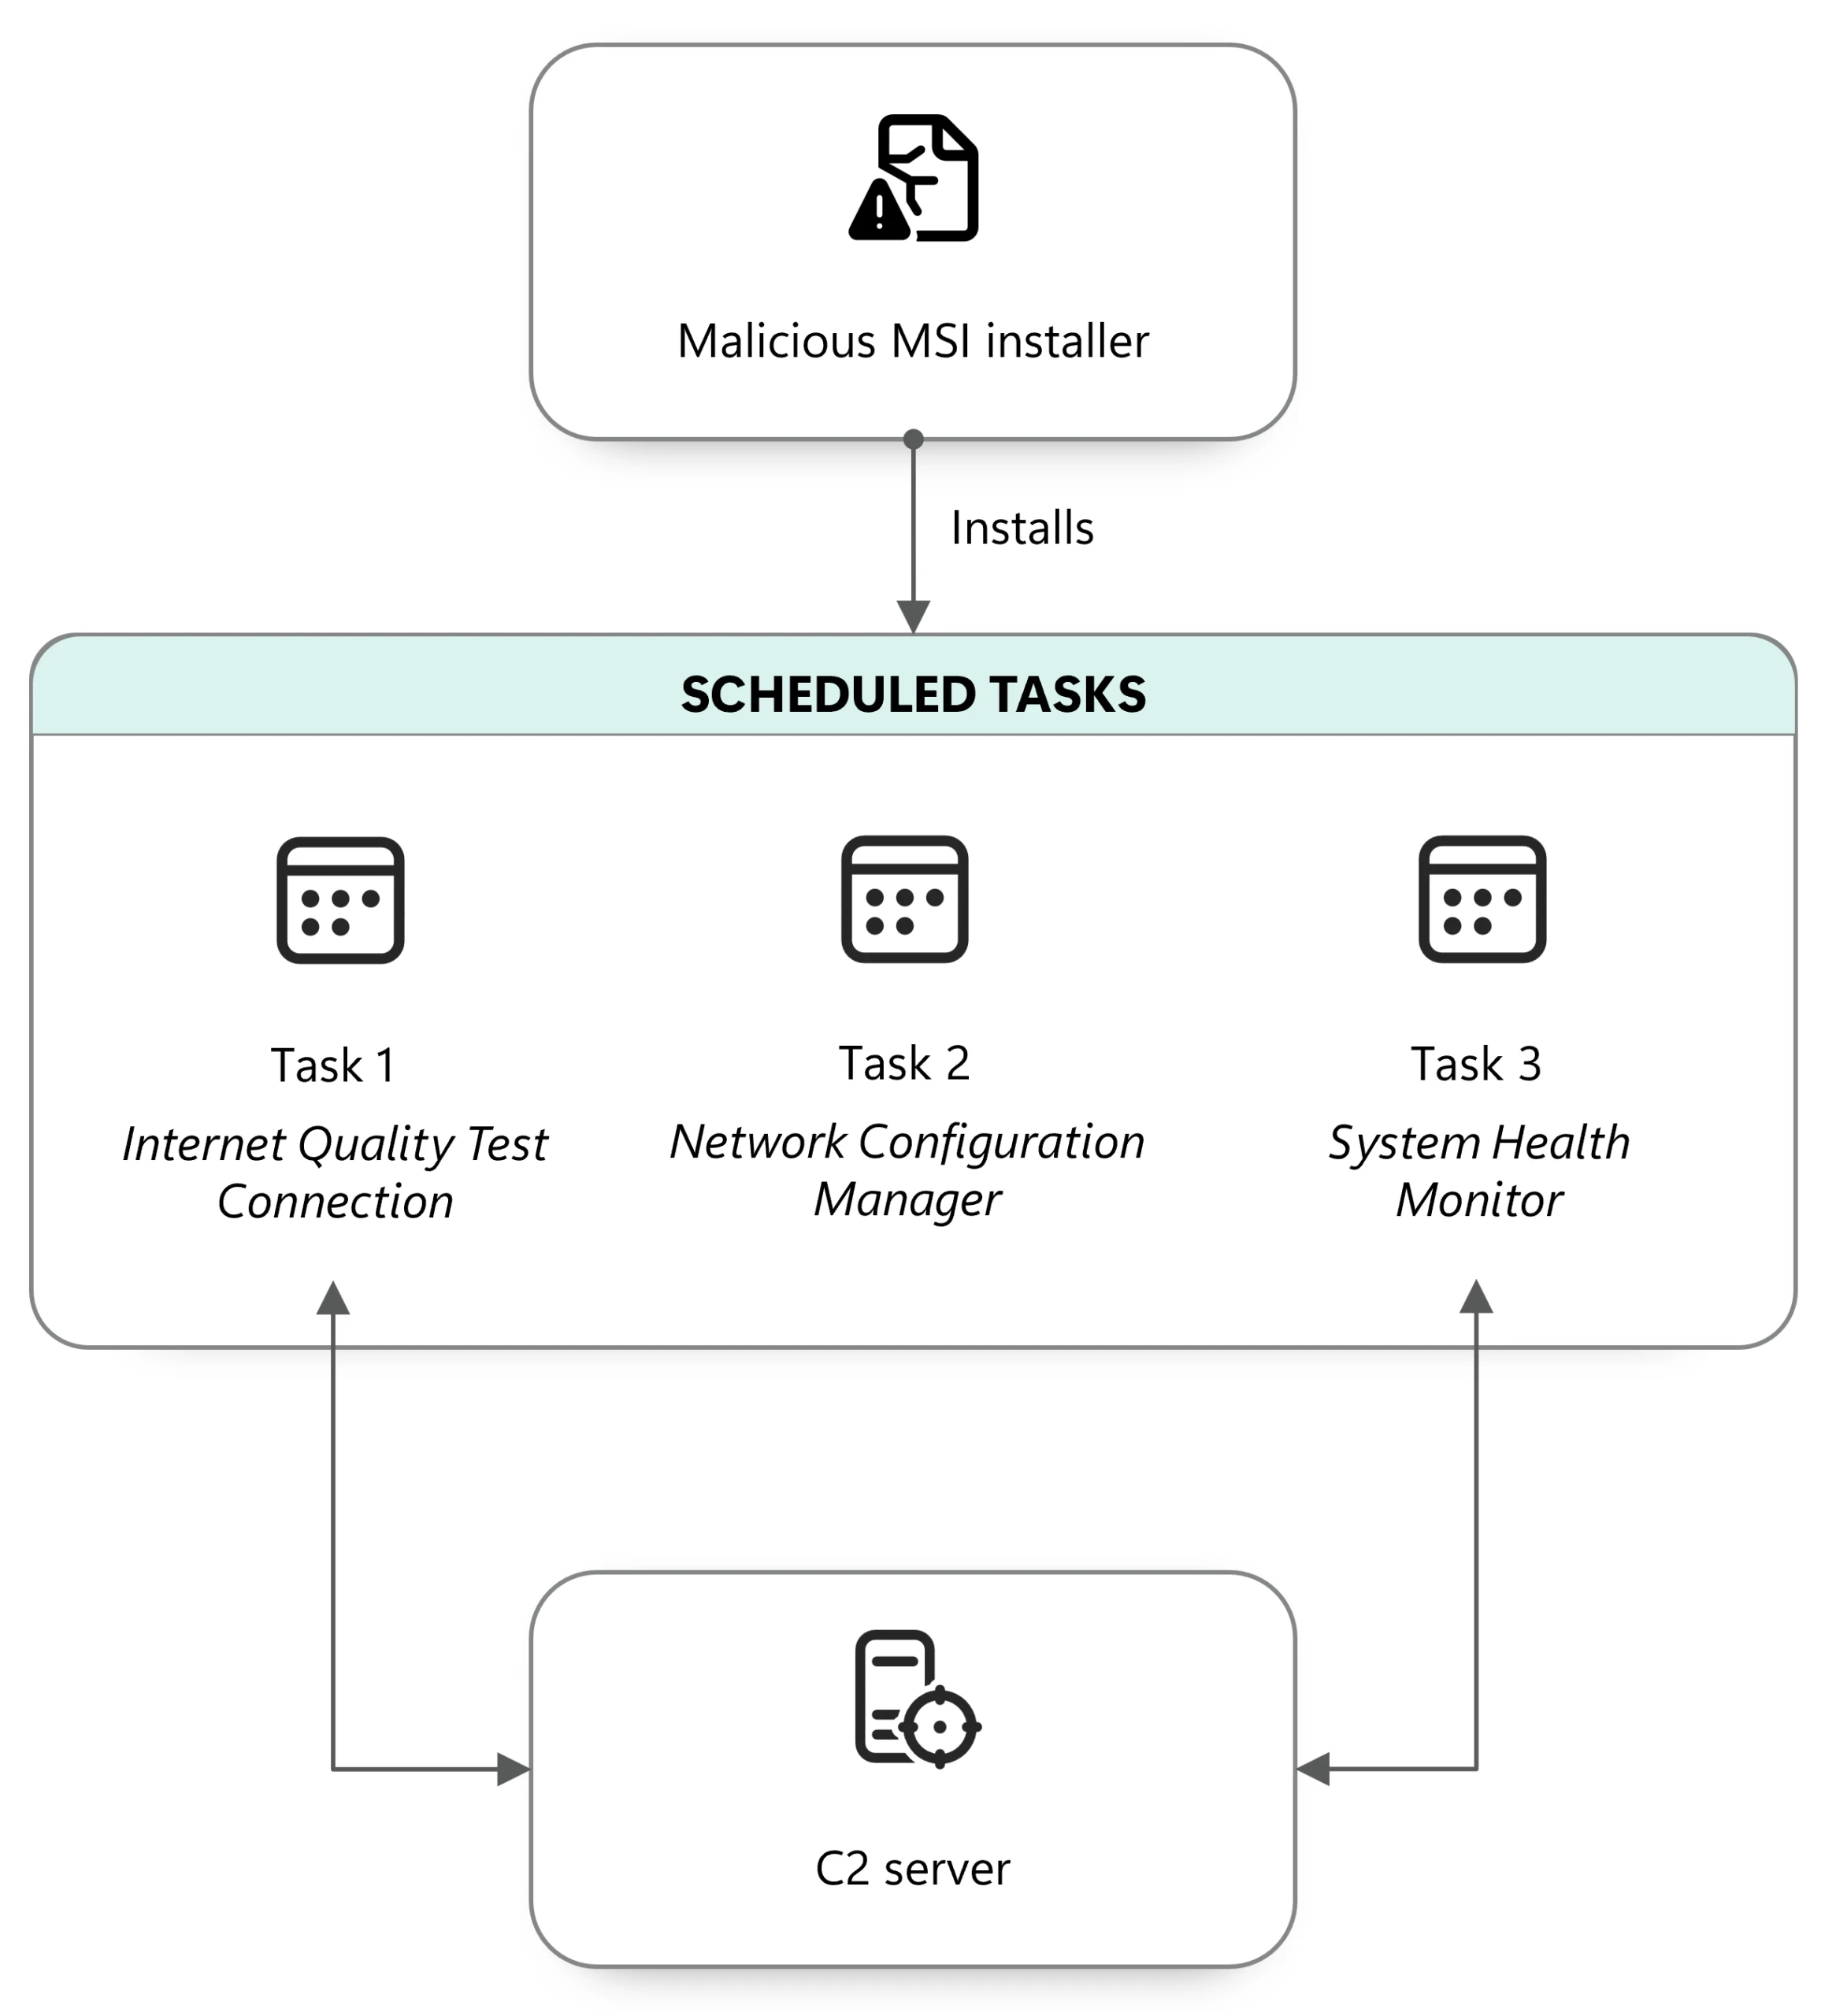
WebDAV дає змогу звертатися до вебресурсу через шлях, схожий на файловий. У цій атаці зовні звичайна робота компонентів Windows могла дістатися коду на сервері зловмисника. Завантажувач упакували як аплет Панелі керування — файл .cpl. Запуск через компоненти Windows не перетворював цей код на оновлення системи.
Microsoft не отримала віддалений компонент, який використовувало перше завдання. Щонайменше в одному інциденті дослідники побачили доставку CosmicPulse першим або третім завданням. Ця межа доказів суттєва: структуру трьох завдань підтверджено, але не можна приписувати однаковий компонент і результат кожній жертві.
У пізнішому PDF заховали інструкцію
Липневий варіант додав ще один шар маскування. Ярлик із вкладеного архіву завантажував PDF, після чого PowerShell шукав усередині маркер і декодував невелику приховану інструкцію. Вона намагалася отримати MSI-інсталятор, а той — створити ще два завдання, зокрема для запуску віддаленого аплета Панелі керування.
Код виконував навколишній командний ланцюжок. Опис Microsoft не означає, що читання будь-якого PDF запускає RedFlick, і не встановлює універсальної вразливості PDF-переглядачів. Важливі саме ярлик і процеси, які він почав. Це відрізняється від приманок ClickFix, що просять користувача виконати команду: менша кількість видимих дій може приховати сам момент запуску коду. Це окремі кампанії, а не доказ спільного оператора.
Перевіряйте ланцюжок запуску, а не лише запрошення
Якщо ви лише отримали лист і не запускали його вміст, збережіть повідомлення та передайте команді безпеки. Перевірте відправника незалежно. Якщо на робочому комп’ютері вже запустили ярлик або інсталятор із вкладення, від’єднайте пристрій від мережі й залучіть фахівців з реагування; збережіть лист, архів та доступні записи виконання.
Для розслідування самих назв завдань замало. Зіставляйте нові завдання із запуском архіву чи ярлика, активністю інсталятора, неочікуваними віддаленими шляхами й процесами Панелі керування. Легітимні утиліти можуть бути частиною шкідливого ланцюжка: важливо, що саме вони запустили і чому. Видалення завантаженого компонента не обов’язково прибирає завдання, які його доставили. На особистому ПК з Windows сканування Gridinsoft Anti-Malware допоможе перевірити шкідливі файли та закріплення; воно не поверне вже розкриту інформацію й не замінить цільового розслідування.
Показова риса RedFlick — передача роботи: знайома розмова веде до файла, схожого на документ, а той доручає наступні дії завданням Windows. Перевірка співрозмовника й розпізнавання виконуваного типу файла — два окремі рішення про довіру.
Джерела
- Microsoft Threat Intelligence. «Star Blizzard refines phishing and malware delivery with the RedFlick technique». Microsoft Security Blog, 29 вересня 2026 року. Дослідження та рекомендації з виявлення.
