

Легальний редактор перекладів запускається як завжди, але підмінена бібліотека поруч із ним відкриває наступний етап атаки. Таке маскування Microsoft описала у звіті від 28 вересня про NeedyMantis — шкідливе ПЗ для утримання доступу після проникнення в мережу. У дослідженому комплекті з Poedit файл encryptbase64.ps1 взагалі не був сценарієм PowerShell: усередині містився машинний код x64.
Microsoft спостерігала цю сім’ю в обмеженій кількості цільових вторгнень у телекомунікаційні компанії, університети, медичні неприбуткові організації, міжурядові установи й державних підрядників. Новим є звіт; виявлена активність сягає щонайменше жовтня 2025 року. Це не свідчить про зараження звичайних дистрибутивів Poedit, curl, Vim або TightVNC.
Три файли з’являються вже після проникнення
В одному інциденті оператор, який уже мав доступ до середовища, через Impacket скопіював із мережевого ресурсу легальну програму, шкідливу DLL та архів на цільовий пристрій, а потім запустив програму. Вона завантажила підкладену бібліотеку. Цей прийом називають DLL sideloading: знайоме ім’я виконуваного файлу нічого не гарантує щодо коду поруч із ним.
У зразку з Poedit підмінили WinSparkle.dll, видавши завантажувач за компонент оновлення програми. Поруч лежав WinSparkle — архів без розширення. Перший завантажувач діставав із нього наступний етап. В інших випадках Microsoft бачила назви на кшталт %ProgramData%\USOShared\libcurl.dll та %ProgramData%\VIM\vim64.dll. Це підказки для розслідування з урахуванням обставин, а не наказ видаляти кожен однойменний файл.
Справжні компоненти приховують сусідів із підробленими назвами
Розпакований архів WinSparkle містив 11 файлів. Частина була справжніми компонентами 7-Zip або Sysinternals. Інші лише позичили знайомі назви: у нібито dnsapi.dll зберігалася конфігурація шкідника, а ws2_32.dll забезпечувала зв’язок. Наявність легальної утиліти в пакеті не підтверджувала безпечність решти файлів.
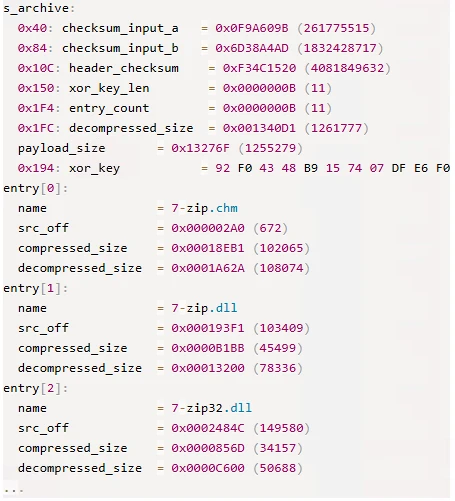
На знімку видно лічильник із 11 записами та знайомі назви 7-Zip на початку переліку, отриманого дослідниками. Шкідливі ролі інших елементів встановив подальший аналіз Microsoft. Назва чи розширення самі по собі цього не пояснюють.
Наступний файл, encryptbase64.ps1, попри розширення сценарію містив шелкод. Він декодував і розпаковував основний компонент у скороченому власному форматі виконуваного файлу. Закодовані назви й зміщення в архіві, що відрізняються між зразками, ускладнюють аналіз. Водночас це пояснює, чому зводити зараження до одного підозрілого EXE було б помилкою.
За звичним з’єднанням — відомості про систему
Основний компонент керує зв’язком і модулями. У дослідженому Microsoft зразку конфігурація вказувала на corp.tripswithengine[.]com, порт 443 і шлях /library/zip/. Перший HTTPS-запит передавав у заголовку Set-Cookie закодовані відомості про систему: ім’я комп’ютера й користувача, дані про процеси та каталоги встановлених програм. Далі обмін переходив на WebSockets.
Одна версія комунікаційного компонента використовувала рядок user-agent firefox/21.0, схожий на старий браузер; інша реалізовувала той самий інтерфейс через іншу мережеву бібліотеку. Основний компонент міг завантажувати й вивантажувати додаткові модулі та передавати їм дані. Microsoft не підтвердила, що саме роблять ці додаткові модулі. Можливість розширення доведена аналізом, а універсальна крадіжка паролів, запуск шифрувальника чи запис екрана — ні.
Що означає зв’язок із DAEMON Tools
Microsoft знайшла NeedyMantis, перевіряючи індикатори попередньої компрометації DAEMON Tools. Один зі спостережуваних операторів, Storm-3069, пов’язаний із тією кампанією. Проте дослідники виявили активність і за її межами та не встановили, чи всі розгортання належать одному оператору. Microsoft пов’язує активність із Китаєм, але не приписує Storm-3069 китайському державному угрупованню.
Важлива межа: Microsoft не спостерігала поширення самого NeedyMantis через компрометацію ланцюга постачання. Звіт показує, що зловмисники встановлюють після отримання доступу, а не доводить єдиний початковий шлях для всіх жертв. Зловживання легальним інструментом також не дорівнює зламу його виробника — цю відмінність показує й окремий випадок Kothamine з тунелем tailcat.
Перевіряйте комплект файлів, а не лише назву
На підозрілому робочому пристрої збережіть програму, сусідню DLL та архів без розширення як докази разом із часом створення, ланцюжком запуску процесів і мережевими журналами. Зіставте зазначені вузол та user-agent із процесом, що створив з’єднання: один збіг рядка ще не є повним діагнозом. Не відкривайте знешкоджену адресу командного сервера й не запускайте зразок для перевірки.
Підозрілий файл без конфіденційних даних можна додатково перевірити через Gridinsoft Online Virus Scanner, якщо правила організації дозволяють його завантаження. Вердикт щодо одного файлу не відновлює історію проникнення та не доводить відсутності інших компонентів. Вирішальне значення має зв’язок між програмою, сусідніми файлами й віддаленим з’єднанням.
Джерела
- Microsoft Threat Intelligence. «NeedyMantis: аналіз сім’ї шкідливого ПЗ, що використовується після проникнення в цільових операціях». Microsoft Security Blog, 28 вересня 2026 року. Дослідження та індикатори.
