

Фальшивій перевірці Ledger не потрібно було зламувати апаратний гаманець. Достатньо було переконати власника ввести слова відновлення на сайті. У звіті від 25 вересня Zscaler ThreatLabz розібрала серпневу фішингову кампанію: від реклами в пошуку Google через кілька хмарних сторінок до форми, яка збирала ці слова — навіть коли потім повідомляла, що фраза неправильна.[1]
Оголошення були націлені на людей, які шукали інформацію про Ledger у США, Європі та частині Азії. Дослідники описали приманку й передавання даних, але не навели підтвердженої кількості жертв або суми викраденого. Головний висновок конкретний: напис у браузері про підключення чи перевірку пристрою не є підставою розкривати резервну копію, з якою гаманець можна відновити деінде.
Перевірений рекламодавець вів на чужу сторінку гаманця
ThreatLabz знайшла шкідливе оголошення в давно створеному, верифікованому профілі рекламодавця. Дослідники припустили, що його могли скомпрометувати, але не підтвердили цього. В оголошенні також відображалися google.com і велика кількість відвідувань, яка, вочевидь, стосувалася цього домену, а не популярності кінцевої сторінки.
Після кліку користувач проходив через кілька сервісів. Сторінка Google Cloud Storage переадресовувала його на адресу Vercel, звідти — на Google Sites. Остання сторінка показувала підробку Ledger з іншої адреси Vercel усередині iframe — тобто вбудовувала одну вебсторінку в іншу. Знайоме ім’я в адресному рядку позначало зовнішній хостинг, а не власника форми гаманця.
Під час аналізу проміжна адреса Vercel, за спостереженнями дослідників, змінювалася приблизно кожні 15–20 хвилин, тоді як початкова сторінка Google Cloud Storage залишалася тією самою. Оператори могли замінювати частину маршруту, не змінюючи його початку. Тому перевірка лише першого домену не охоплювала весь ланцюжок.
«Перевірка пристрою» закінчувалася запитом секретних слів
Підроблений сайт пропонував завантаження застосунку для різних операційних систем і дозволяв вибрати модель Ledger. Далі з’являлися повідомлення про підключення та оновлення прошивки, після яких сторінка заявляла, що пристрій під’єднано. Це були елементи фішингового сценарію: звіт не підтверджує справжнього з’єднання з апаратним гаманцем користувача.
Наступний крок нібито підтверджував право власності — для цього просили ввести секретну фразу відновлення. Форма навіть підказувала слова під час набору. ThreatLabz встановила, що сторінка завантажувала відкритий англійський словник BIP-39 із 2 048 слів для автодоповнення. Підробці нескладно впізнати слово з публічного списку. Це не означає, що Ledger перевіряє саме ваш гаманець.
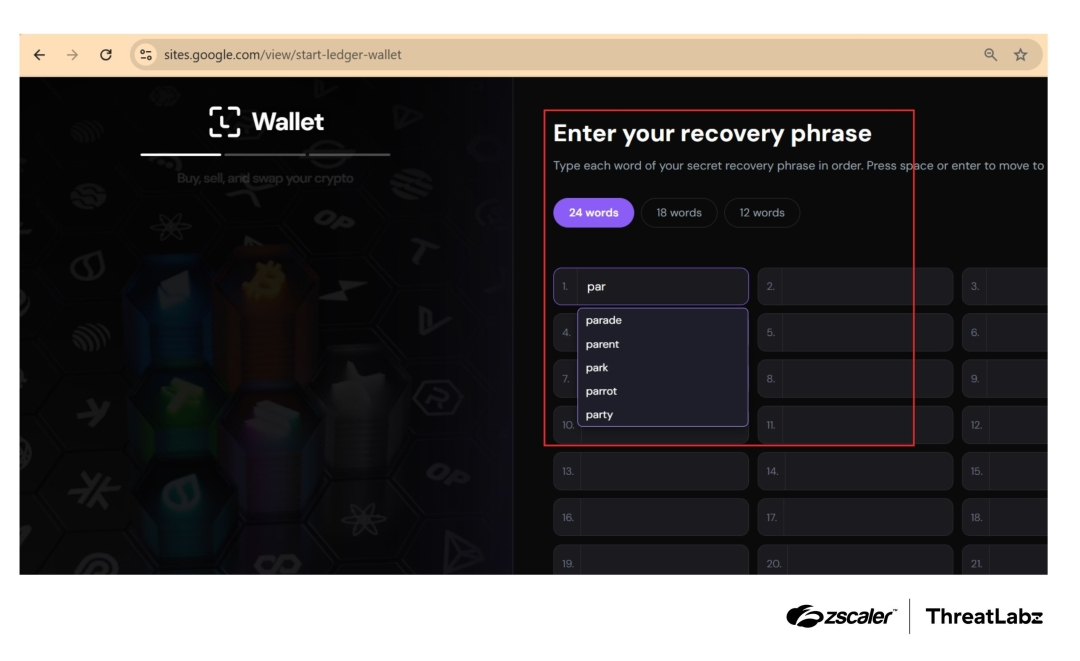
Найважливіше відбувалося після надсилання. Сторінка передавала першу фразу на контрольований зловмисниками сервер Vercel, а вже потім показувала помилку й пропонувала спробувати знову. Повторно введені слова також надсилалися, після чого відвідувача повертали на початкову сторінку. ThreatLabz не спостерігала серверної логіки порівняння двох спроб. Отже, повідомлення про помилку не означало, що перша фраза залишилася таємною.
З резервною копією сам пристрій уже не потрібен
Фраза відновлення дозволяє відтворити ключі в сумісному гаманці. Ledger пояснює, що її потрібно зберігати в таємниці, не вводити на комп’ютері чи смартфоні та нікому не передавати.[2] Той, хто отримав ці слова, не мусить красти оригінальний пристрій. Зміна його PIN-коду не змінює розкритої фрази.
Схожий запит може з’явитися й за інших обставин: наприклад, OkoBot підставляв фальшиві форми у застосунки гаманців на зараженому ПК. У новому звіті йдеться про інший маршрут — рекламу, хмарні переадресації та імітацію налаштування пристрою в браузері. Вирішальне питання — яку таємницю від вас вимагають, а не наскільки переконливо виглядає анімація перевірки.
Якщо ви лише відкрили сторінку, закрийте її та скористайтеся незалежно збереженою офіційною адресою Ledger. Якщо надіслали фразу, не сприймайте помилку на екрані як доказ безпеки. В інструкції для скомпрометованих гаманців Ledger радить переносити залишок активів у гаманець, створений з іншою фразою відновлення.[3] Дійте з надійного пристрою за офіційними вказівками: повернення коштів не гарантоване, а відновлення старої фрази на іншому пристрої не зробить її знову секретною.
Ця кампанія не продемонструвала злам апаратного гаманця. Вона намагалася перетворити захищену офлайн-копію на дані для зловмисника — і використала повідомлення про відмову як частину їх збирання.
Джерела
- Prakhar Shrotriya, Zscaler ThreatLabz. Реклама Google в атаці на користувачів Ledger. 25 вересня 2026 року.
- Ledger Academy. Що таке секретна фраза відновлення. Оновлено 19 червня 2026 року; переглянуто 27 вересня 2026 року.
- Ledger Academy та Boring Security. Дії після компрометації криптопроєкту. Оновлено 12 січня 2026 року; переглянуто 27 вересня 2026 року.
