

Прохання проголосувати за дитячий малюнок може закінчитися тим, що вашим Telegram-акаунтом користуватиметься хтось інший. 21 вересня Центр протидії дезінформації попередив: повідомлення про нібито міжнародний конкурс ведуть зі сторінки голосування до підробленої форми входу в Telegram. Захоплений акаунт можуть використати, щоб надіслати таке саме запрошення контактам жертви. [1]
Ключову підміну легко пропустити: спочатку ви обираєте малюнок, а потім сайт просить дозволити вхід до облікового запису месенджера. Якщо посилання надійшло від знайомої людини, перевірте прохання окремим дзвінком або через інший сервіс.
Замість голосу — вхід до акаунта
Центр описує спеціально створений сайт конкурсу, на якому відвідувач обирає учасника. Після цього його перенаправляють на фальшиву сторінку авторизації Telegram: там просять дані облікового запису та підтвердження входу. У попередженні немає кількості потерпілих, дати початку цієї активності чи свідчень про вразливість самого Telegram.
Така послідовність надає запиту на вхід хибного сенсу. Людина вважає, що наступна дія зарахує голос, а шахраям потрібен доступ до акаунта. Конкурс дає привід відкрити посилання, знайомий відправник — привід довіритися. Після захоплення облікового запису цією довірою можна скористатися знову, вже в розмові з наступним адресатом.
Приклад: «Можеш проголосувати за дитину в конкурсі малюнків? Ось посилання». Формулювання можуть бути різними. Небезпечний момент — перехід від підтримки учасника до передачі коду входу в Telegram або підтвердження авторизації, яку ви не починали.
На старішому скриншоті видно ту саму підміну
Цей прийом існував і до нинішнього попередження. 23 травня 2025 року Центр кіберзахисту Національного банку України описав «конкурс дитячого малюнка», у якому виманювали номер телефону й одноразовий код із SMS або Telegram. У тому повідомленні також ішлося про подальшу фішингову розсилку з викрадених акаунтів. [2]
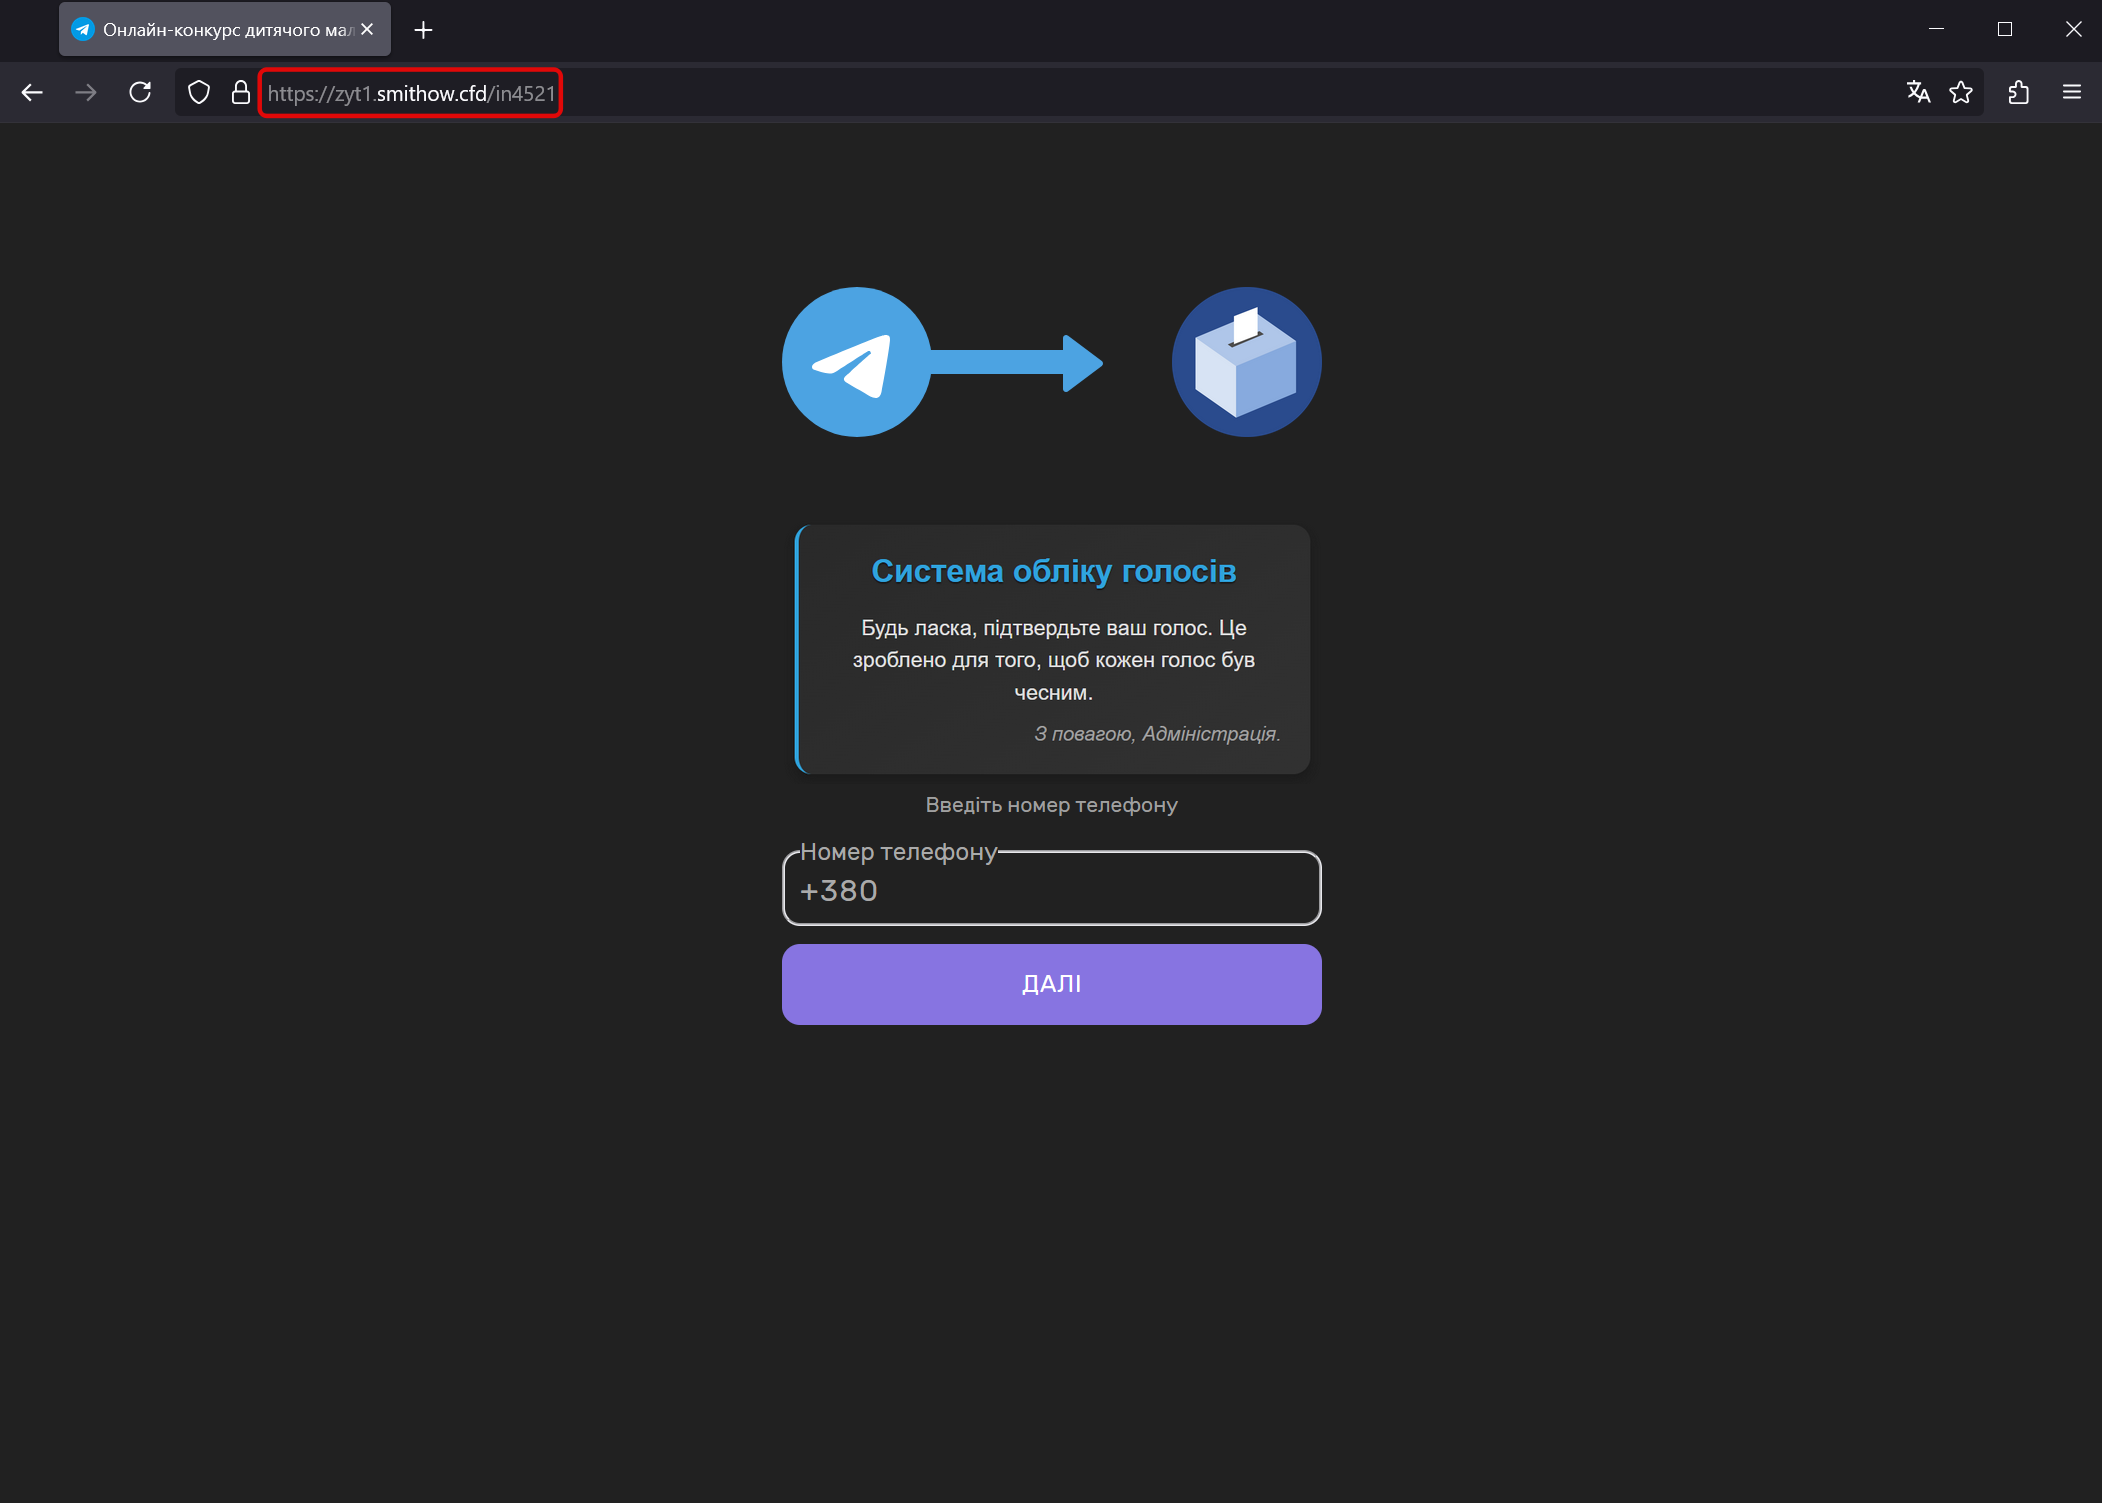
На історичному скриншоті сторінка називає себе системою обліку голосів і пояснює, що підтвердження потрібне для чесного голосування. Одразу під цим текстом — поле номера телефону. Саме тут видно підміну: авторизацію в акаунті подають як правило конкурсу. Зображення стосується повідомлення 2025 року; воно не підтверджує використання того самого домену у вересні 2026-го.
Те, що код надійшов у Telegram, не робить конкурс надійним. Telegram розрізняє коди сторонніх сервісів і коди входу до самого месенджера. Останні не можна передавати іншим сервісам чи застосункам. [3] Перевіряйте, яку дію підтверджує сповіщення, а не покладайтеся на пояснення сторінки голосування.
Перевірте сеанси, а не результат голосування
Якщо ви лише відкрили сторінку, закрийте її та відхиліть підтвердження входу, якого не починали. У попередженні описана пастка з авторизацією; сам перехід за посиланням ще не доводить викрадення акаунта.
Якщо ви ввели код входу в Telegram або схвалили неочікувану авторизацію, відкрийте справжній застосунок на пристрої, де ще маєте доступ. Перейдіть у Налаштування → Пристрої або Приватність і безпека → Активні сеанси та завершіть незнайомі сеанси. У розділі приватності й безпеки увімкніть або перевірте двоетапну перевірку. Додатковий пароль і завершення вже активного чужого сеансу — це окремі дії.
Якщо ваш акаунт уже розсилав запрошення, попередьте контакти іншим каналом. Якщо доступ утрачено, скористайтеся входом і відновленням у самому Telegram; не передавайте новий код людині, яка обіцяє «повернути» акаунт. Ширший контекст продажу фішингових інструментів у месенджері описаний у матеріалі про операцію WallHack; це окрема справа, а не встановлений організатор нинішньої розсилки.
Прохання може бути доброзичливим, а відправник — знайомим. Але це не робить вхід до вашого акаунта необхідною умовою голосування за малюнок.
Джерела
- Центр протидії дезінформації. «Шахраї маскують фішингову схему під “голосування за дитячі малюнки”». 21 вересня 2026 року. Офіційне попередження.
- Національний банк України, Центр кіберзахисту. «Шахрайська схема “Конкурс дитячого малюнка”». 23 травня 2025 року. Попередній опис і скриншоти.
- Telegram. FAQ: коди входу, активні сеанси та двоетапна перевірка. Перевірено 22 вересня 2026 року. Офіційна довідка щодо безпеки акаунта.
