

Фальшиві співбесіди північнокорейської групи WaterPlum призвели до зараження щонайменше 30 000 пристроїв у понад 100 країнах, повідомляє спільний бюлетень від 18 вересня. Пасткою ставало завдання, цілком доречне на вигляд: запустити тестовий проєкт або виправити проблему з відеозв’язком. Виконуючи його, кандидат відкривав нібито роботодавцю доступ до свого комп’ютера.
Висновки стосуються активності приблизно від грудня 2025-го до липня 2026 року, а не 30 000 нових заражень за цей тиждень. Відомства Японії, США, Австралії та Німеччини пов’язують операцію, також відому як Contagious Interview, із північнокорейськими зловмисниками. За їхніми даними, на користь КНДР викрали криптовалюту на щонайменше 1,7 млрд єн — приблизно 10,71 млн доларів США.
Тестове завдання перетворюється на запит доступу
WaterPlum шукає розробників, вебфрилансерів та інших IT-фахівців у соцмережах, на сайтах вакансій і фриланс-біржах. Оператори видають себе за представників справжніх компаній у сферах ШІ, криптовалют або NFT. Приваблива вакансія пояснює знайомство, а технічна співбесіда — прохання виконати незнайомий код.
Бюлетень описує два приводи для запуску: виконання тестового завдання та усунення помилки у відеоконференції. Шкідливі файли розміщують у репозиторіях і на платформах спільної розробки. Знайомий сервіс зберігання коду не підтверджує особу автора й не гарантує безпечності команд запуску.
Серед використаних сімейств названо BeaverTail, InvisibleFerret, OtterCookie, OtterCandy і StoatWaffle. Після початкового проникнення трояни віддаленого доступу підтримують зв’язок, а викрадачі інформації збирають дані. Цілями стають облікові дані браузера, буфер обміну, знімки екрана, ключі гаманців та документи, що посвідчують особу. Раніше ми розбирали OTTERCOOKIE у працездатному тестовому проєкті. Новий бюлетень описує ширшу операцію та встановлений масштаб заражень.
Чому важливе рішення довіряти папці
Особливо конкретний приклад — StoatWaffle. За описом відомств, блокчейн-проєкти для Visual Studio Code містять шкідливу конфігурацію, яка може запустити код після відкриття проєкту й надання йому довіри. Вирішальним стає дозвіл на виконання, а не професійний вигляд репозиторію.
Поки перевіряєте незнайомий проєкт, залишайте його в Restricted Mode — обмеженому режимі. Бюлетень окремо звертає увагу на .vscode/tasks.json та застерігає від розміщення невідомого проєкту в папці, якій уже надано довіру. Документація Microsoft пояснює: обмежений режим стримує завдання та інші можливості виконання коду. Це межа для перевірки, а не гарантія нешкідливості проєкту.
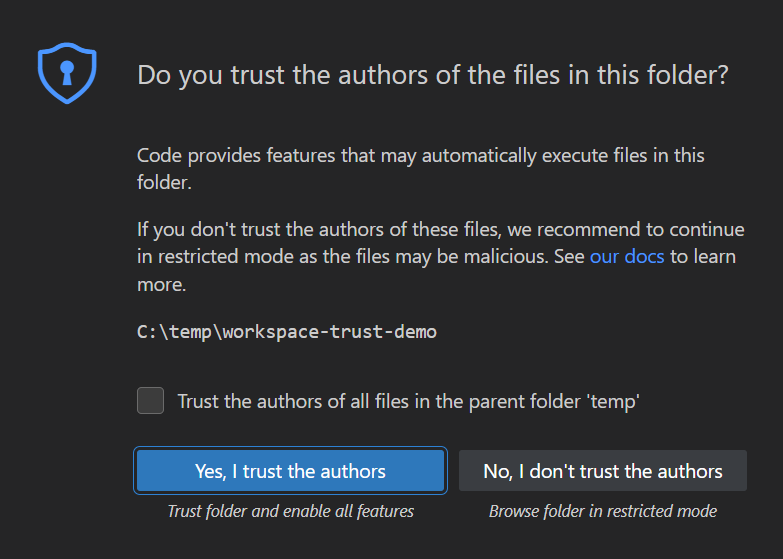
Якщо завдання справді потрібно виконати, відомства рекомендують ізольовану пісочницю або віртуальну машину замість комп’ютера з особистими даними чи криптоактивами. Перевірте рекрутера через самостійно знайдені контакти роботодавця, перш ніж тиск під час співбесіди визначить, що запускати на вашому пристрої.
Викрадені документи поєднують дві сторони наймання
Бюлетень також пов’язує WaterPlum із північнокорейськими IT-працівниками, які самі влаштовуються на роботу. Слідчі виявили спільні IP-адреси під час доступу до «ферм ноутбуків», використання краудсорсингових сервісів і подання заявок до японської криптобіржі. За оцінкою NPA та FBI, WaterPlum і частина таких працівників підпорядковуються одному північнокорейському бюро.
«Ферма ноутбуків» дає віддаленому працівнику доступ до комп’ютерів, розміщених у посередника, і допомагає приховати справжнє місцеперебування. Японська влада повідомляє про першу ліквідацію такої операції у країні. Викрадені документи можуть допомогти видати себе за іншу людину, а доступи розробника — поставити під загрозу роботодавця чи клієнта. Ці види діяльності перетинаються, але звіт не стверджує, що всі 30 000 заражених пристроїв належали до цієї ферми.
Число гаманців також потребує уточнення: йдеться про кошти або облікові дані, викрадені з понад 7 000 гаманців. Це не означає, що кожен із них спустошили. Окремо наведена сума криптовалюти описує крадіжку коштів; число скомпрометованих гаманців охоплює також втрату секретів доступу.
Видалення файлу не повертає викрадені дані
Якщо підозрілий проєкт уже запускався, припиніть чутливу роботу на цьому комп’ютері та від’єднайте його від мережі. Збережіть листування з рекрутером і відомості про репозиторій; якщо на пристрої були робочі доступи, залучіть команду безпеки. Бюлетень попереджає: дані могли покинути пристрій ще до видалення шкідника. Відомства рекомендують відновлювати доступи з окремого пристрою, замінювати скомпрометовані секрети гаманця та повністю скидати уражену операційну систему.
На Windows повне сканування Gridinsoft Anti-Malware може допомогти знайти залишкові шкідливі компоненти. Захисний засіб може прибрати видимий файл, тоді як інший компонент або механізм автозапуску залишиться. Водночас сканування не відкликає вже скопійовані облікові дані й не замінює рекомендованого відновлення системи.
Показова риса цієї кампанії — буденність прохання. Тестове завдання залишається чужим кодом. Якщо сам факт співбесіди сприймати як доказ довіри, стороння людина може перетворити пошук роботи на доступ до всього робочого середовища.
Джерела
- NPA, NCO, FBI, DC3, ASD’s ACSC, BND та BfV. WaterPlum і діяльність північнокорейських IT-працівників. Спільний бюлетень, 18 вересня 2026 року.
- Microsoft. Довіра до робочого простору. Документація Visual Studio Code, переглянуто 20 вересня 2026 року.
