

Коли шкідливий файл не вдавалося запустити на робочому пристрої, зловмисники пропонували інший варіант: відкрити його на особистому комп’ютері. Спільне попередження британського NCSC, ФБР і нідерландської AIVD від 15 вересня описує цей прийом в іранській шпигунській кампанії з CHOSEN BRICK проти дисидентів, активістів і журналістів. Фальшивий помічник фактично виводив людину за межі захисту її роботодавця.
Спільний звіт описує активність щонайменше з 2025 року. Окремий документ ФБР, опублікований того самого дня під назвою HEAVYGRAM, містить аналіз семи зразків і простежує використання досліджуваного шкідливого ПЗ до осені 2023 року. Це нові подробиці тривалої операції, а не свідчення того, що атаки почалися цього тижня.
Спочатку розмова, потім інсталятор
За спільним звітом, оператори заздалегідь вивчали майбутніх жертв і налагоджували контакт через WhatsApp, Telegram та інші сервіси. Вони видавали себе за знайомих або підтримку платформи. Файл відповідав темі розмови: нібито потрібна програма або навіть результати медичного обстеження. Якщо доставити його на корпоративний пристрій не вдавалося чи ризик виявлення був високим, атакувальники намагалися перенести зараження на особистий.
Саме тут довіра ставала вирішальною. Заблокований файл не робився безпечнішим від того, що інший комп’ютер міг його відкрити. Змінювався захист навколо людини. Спостережені зараження CHOSEN BRICK стосувалися Windows; саме отримання повідомлення ще не є запуском шкідливого ПЗ, описаним у звіті.
Правдоподібне вікно приховувало завантаження
Однією з приманок був нібито інсталятор Pictory. ФБР дослідило файл Pictory_premium_ver9.0.4.exe, який показував вікно входу й водночас створював файли для наступного етапу. Аналіз виявив закодований архів із компонентами Python та виконуваним файлом другого етапу.
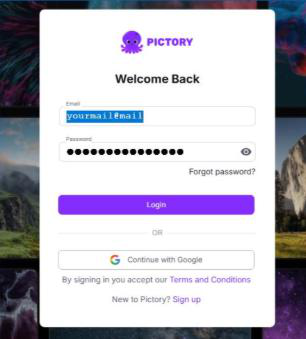
Значення цього вікна просте: жертва бачила щось очікуване, поки приховано відбувалася інша операція. Знайомий логотип чи правдоподібна форма входу не доводять, що програму надав справжній розробник. Звіти описують маскування під програму, а не злам офіційного каналу поширення Pictory.
ФБР описує й інший шлях: люди, які пропонували ІТ-послуги, переконували жертв отримати AnyDesk і потенційно передати код доступу. Легітимний засіб віддаленого керування та замаскований інсталятор — різні способи підвести людину до небезпечного рішення: дозволити неперевіреному помічникові керувати пристроєм. Інший приклад зловживання довірою до назв програм — фальшиві завантаження, що поширювали ScreenConnect і AsyncRAT.
Видима програма була лише початком
CHOSEN BRICK може запускатися знову під час входу користувача через ключі автозапуску Windows і додавати виключення Microsoft Defender. Спільний звіт описує окремий ідентифікатор Telegram-бота для кожного зараженого пристрою: через нього оператори передають команди. Звичайне користування Telegram саме по собі не є ознакою зараження.
Серед можливостей шпигунського ПЗ — знімки екрана, запис мікрофона та збирання пошти й даних месенджерів. Автори спільного попередження повідомляють, що особисті дані деяких жертв з’являлися на проіранських сайтах витоків. За оцінкою ФБР, учасники дослідженої ним операції діяли в інтересах Міністерства розвідки та безпеки Ірану. Наслідки виходять за межі нестабільної роботи ПК: викрадене листування може розкрити й людей із оточення жертви.
Якщо «помічник» уже переконав запустити файл
Припиніть спілкування та з іншого пристрою зверніться до довіреного ІТ-фахівця або спеціаліста з безпеки. Збережіть розмову й повідомте, які особисті та робочі пристрої були залучені. Спільне попередження прямо рекомендує допомагати працівникам із груп ризику перевіряти також особисті комп’ютери. Не стирайте потенційні докази до консультації.
Коли докази збережено й можна переходити до очищення, врахуйте: видалення видимої програми може залишити автозапуск, виключення захисту або додатковий шкідливий компонент. Для особистого ПК із Windows можна завантажити й установити Gridinsoft Anti-Malware, оновити його, виконати повне сканування, переглянути виявлення, застосувати очищення, перезавантажити комп’ютер і перевірити, чи повертаються початкові симптоми. Ручний пошук залишків — запасний варіант, якщо проблема лишилася, а не додаткова обов’язкова послідовність.
Сканування не повертає оприлюднені дані й не доводить, що ніхто їх не переглядав. Відновлюйте захист облікових записів і сесій із довіреного пристрою разом із фахівцем. Наступний несподіваний запит перевіряйте через незалежно відомий контакт, а прохання обійти робочий захист на домашньому ПК розглядайте як частину того самого інциденту.
Джерела
- NCSC, ФБР та AIVD. Іранські кібератаки проти дисидентів, активістів і журналістів. Спільне попередження, 15 вересня 2026 року.
- ФБР. Оновлений аналіз використання Telegram для керування шкідливим ПЗ проти визначених цілей. FLASH, 15 вересня 2026 року.
