

Банківський троян Gigabud використовує Vwork для клонування банківського застосунку в робочому профілі Android. У звіті від 9 вересня Group-IB підтвердила цей ланцюг в Індонезії. Відокремлення банківського застосунку від трояна в особистому профілі може заважати вбудованим перевіркам. Це не робить весь телефон невидимим для всіх засобів захисту. [1]
Практичне питання — хто створив додаткове середовище. Профіль, якого ви не замовляли, варто перевірити до наступного входу в банкінг.
Що змінює описаний прийом
Vwork — змінений форк Shelter, яким керує Gigabud. Дослідники описали віддалене шахрайство й підроблену копію банківського застосунку. Можливості зразків для інших країн не підтверджують заражень Vwork у кожній із них. [1]
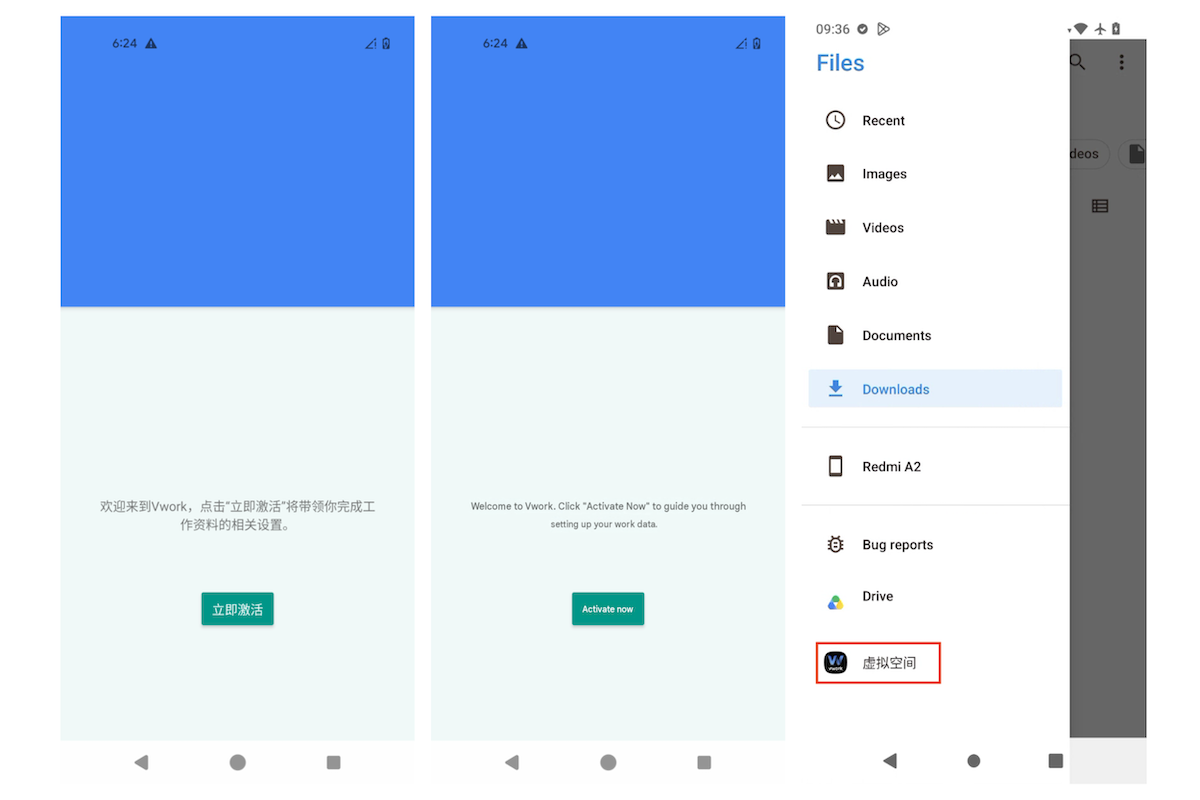
Зображення з дослідження допомагає впізнати екран налаштування. Не активуйте програму заради перевірки. Збіг назви — підказка для фахівця підтримки, а не привід завантажувати зразок чи експериментувати зі справжнім банківським акаунтом.
Робочий профіль не означає зараження
За поясненням Google, робочі профілі штатно відокремлюють робочі програми й дані від особистих. Такі застосунки зазвичай мають значок портфеля та вкладку «Робота». Профіль від роботодавця або створений вами свідомо сам по собі не доводить участі в цій кампанії. [2]
Зіставте зміни з тим, на що ви погодилися. Запишіть назву незнайомої програми, час її появи й те, чи переходили за посиланням для встановлення або виконували інструкцію з надання дозволів. Не плутайте сторонній сервіс з такою самою назвою з програмою зі звіту. Для службового телефона передайте цю послідовність ІТ-службі, перш ніж змінювати керування пристроєм.
Перевірте телефон і банківський акаунт окремо
- Припиніть чутливі дії на підозрілому телефоні. З іншого довіреного пристрою зв’яжіться з банком через його звичний канал підтримки. Повідомте про неочікувані операції та підозріле встановлення. Не використовуйте номер від інсталятора чи реклами «повернення грошей».
- Скористайтеся підтримуваними засобами перевірки. Інструкція Google охоплює Play Protect, системні оновлення й виправлення безпеки, видалення недовірених програм і перевірку акаунта. Якщо ознаки залишаються, Google радить допомогу виробника або розгляд скидання. Це загальні кроки відновлення, а не гарантія видалення Gigabud. [3]
- Зрозумійте наслідки видалення. Для особистого пристрою Google наводить шлях: Налаштування → Паролі й облікові записи → Робота → Видалити робочий профіль. Назви можуть відрізнятися. Будуть видалені локальні програми й дані цього профілю: спершу підтвердьте, що він небажаний. Для службового телефона зверніться до ІТ-служби. [2]
- Не завершуйте відновлення після одного видалення. Попросіть підтримку перевірити й початкове підозріле встановлення. Зникнення профілю не скасовує банківського переказу й не відкликає скомпрометованої сесії. Узгодьте завершення фінансової частини інциденту з банком.
Якщо реклама телебачення привела до APK і додаткових дозволів, окрема інструкція щодо встановлення StreamRat і реагування допоможе зафіксувати етапи. Схожа приманка не визначає сімейство шкідливого ПЗ.
Джерела
- Group-IB. Vwork: модифікований відкритий застосунок як доповнення до Gigabud. 9 вересня 2026 року.
- Google, довідка Android Enterprise. Що таке робочий профіль Android? Перевірено 12 вересня 2026 року.
- Google, довідка облікового запису. Видалення шкідливого або небезпечного ПЗ на Android. Перевірено 12 вересня 2026 року.
