


Готельний Wi-Fi може привести на фальшивий вхід Microsoft 365 або запропонувати шкідливе оновлення. Якщо ви запустили файл чи вставлену команду зі сторінки мережі, від’єднайте пристрій і відновлюйте облікові записи з іншого довіреного пристрою. Саме підключення ще не означає зараження.
ReliaQuest виявила масштабну кампанію, у якій зловмисники компрометують Wi-Fi-шлюзи готелів, конференц-центрів та інших закладів із порталом входу до мережі, а потім підміняють DNS-відповіді й ведуть мандрівників на фальшиві сторінки входу Microsoft 365. Активність триває щонайменше з червня 2026 року; скомпрометовані шлюзи знайшли в кількох містах США, Індії та Саудівській Аравії.
Це не загальне попередження про «небезпечний публічний Wi-Fi». Людина може під’єднатися до справжньої мережі закладу, але все одно потрапити під атаку, бо змінено сам шлюз. За даними ReliaQuest, для захисту від перехоплення DNS рекомендовано VPN з автоматичним підключенням і повним тунелем; значок замка в браузері або вручну заданий публічний DNS-сервер сам по собі не доводить безпечний маршрут.
Дані від 31 липня: CaptiveCrunch поширює шкідливі програми
Оновлено 8 вересня 2026 року з урахуванням звіту Microsoft від 31 липня. Microsoft пов’язує CaptiveCrunch зі Storm-2945, підгрупою Midnight Blizzard, і спостерігає активність із травня. Початковий спосіб зламу порталів входу ще розслідують.
CornFlake — троян віддаленого доступу для Windows. Він може встановлюватися як %APPDATA%\svchost32\svchost32.exe, створюючи службу svchost32 з відображуваною назвою Cloud Sync Service. Служби, ключі Run, заплановані завдання та сторожовий компонент забезпечують кілька способів закріплення. ChocoShell виконується в пам’яті через PowerShell і викрадає паролі браузера, cookies та токени Microsoft 365. Microsoft також знайшла інструкції встановлення APK для Android; це ознаки націлювання, а не підтверджена кількість заражених телефонів.
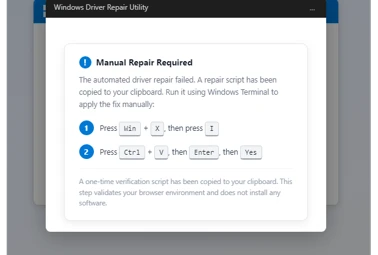
Подальші дії залежать від того, що ви зробили після появи вікна. Фальшивий індикатор оновлення не підтверджує оновлення системи. Назву підозрілої служби слід зіставити зі шляхом файла, підписом, часом створення та активністю. Не видаляйте справжній процес Windows svchost.exe через схожість назв.
Як працює перенаправлення в готельній мережі
ReliaQuest із низькою або середньою впевненістю припускає, що початковий доступ отримали через відкриті інтерфейси керування, слабкі чи повторно використані паролі або невиправлене ПЗ шлюзу. Після цього зловмисник змінює DNS і маршрутизацію для всіх гостей.

- Шлюз компрометують. Зловмисник контролює пристрій порталу входу, який керує DNS і маршрутизацією гостей.
- DNS-відповіді підробляють. Запити до легітимних сервісів можуть отримати адресу інфраструктури під контролем зловмисника.
- З’являється схожа сторінка входу. ReliaQuest бачила домени, що імітують Microsoft, а не компрометацію хмари Microsoft.
- Викрадають пароль або авторизацію. Частина випадків використовувала фальшиву форму; у кількох атаках додали вхід за кодом пристрою.
- Ціллю стає акаунт. Схвалення ініційованого зловмисником запиту з кодом пристрою може видати йому токен навіть після звичайної MFA.
Домени та артефакти для перевірки
| Індикатор | Чому важливо |
|---|---|
m365-owa[.]com | Домен під контролем зловмисника, який імітує Microsoft. |
owa-ms365[.]com | Схожий на Outlook/Microsoft 365 домен із тієї самої кампанії. |
ms365-device[.]com | Домен, пов’язаний із приманкою з кодом пристрою. |
ms365-live[.]com | Ще один домен, що імітує Microsoft на пов’язаній інфраструктурі. |
38.146.28[.]75 | IP у підроблених DNS-відповідях і активності проксі. |
Неочікуваний wpad.dat або PAC-файл | Приблизно у третині випадків намагалися зловживати WPAD; успіх не підтверджено. |
Збіг індикатора — причина для перевірки, а не доказ втрати акаунта кожним гостем. Зіставте його із закладом, часом підключення, станом VPN, історією браузера, входами Microsoft Entra, подіями входу за кодом пристрою, активністю проксі та новими сесіями.
Чому 8.8.8.8 і MFA можуть не врятувати
Незашифрований DNS-запит до 8.8.8.8 все одно проходить через скомпрометований шлюз. Той може підробити відповідь раніше, ніж запит дійде до Google. Обов’язкове шифрування DNS без переходу на незашифрований протокол зупиняє таку підміну; режим необов’язкового шифрування може повернутися до відкритого каналу.
MFA залишається необхідною, але не виправляє авторизацію, яку користувач сам схвалив після обману. У сценарії з кодом пристрою людина може входити на справжній сторінці Microsoft, але несвідомо дозволяти сесію зловмисника. Наш матеріал про фішинг кодом пристрою пояснює, чому потрібно перевіряти ініціатора запиту.
Оберіть дії відповідно до того, що сталося
- Лише підключилися або побачили пропозицію ремонту чи оновлення. Закрийте її, не виконуючи інструкцій, вийдіть із мережі та запишіть заклад і час. Перевірте, чи щось завантажилося. Саме підключення не є підставою оголошувати пристрій зараженим або скидати всі паролі.
- Файл завантажився, але ви його не запускали. Не відкривайте його для перевірки. Залиште виявлений захисною програмою файл у карантині; інакше видаліть невикористане завантаження після збереження потрібних команді IT доказів. Окремо згадайте, чи вводили пароль або підтверджували код.
- Запустили файл або вставлену команду. Від’єднайте пристрій від мережі, припиніть входи в облікові записи та зверніться до IT, якщо пристрій робочий. Збережіть вигляд вікна, назву файла й час, не запускаючи його повторно. Потрібна перевірка закріплення та інших шкідливих компонентів; підтверджений віддалений доступ може вимагати перевстановлення з довіреного носія.
- Ввели облікові дані або підтвердили код Microsoft. З іншого довіреного пристрою та з’єднання змініть розкриті або повторно використані паролі, завершіть сесії та попросіть адміністратора перевірити входи за кодом пристрою, дозволи застосунків і зареєстровані пристрої. Перегляньте активність за списком нижче. Завантаження файла й розкриття облікових даних можуть відбутися одночасно.
- Встановили APK на Android. Від’єднайте телефон від мережі, повідомте назву застосунку та час встановлення. Перевірте нові застосунки, спеціальні можливості й права адміністратора пристрою; видаліть підозрілий застосунок і скасуйте отримані ним дозволи. Використовуйте офіційні оновлення Android і Google Play Захист. Якщо видалення не вдається або активність триває, зверніться до підтримки; відновлюйте облікові записи з іншого пристрою.
Якщо у Windows запускали файл або команду, після видалення видимого компонента може залишитися служба, заплановане завдання чи інший механізм повторного запуску. На особистому ПК виконайте повне сканування Gridinsoft Anti-Malware, видаліть виявлені загрози та перевірте систему після перезавантаження, якщо активність повертається. На робочому пристрої дотримуйтеся процедури своєї організації. Чистий результат сканування не скасовує викрадені сесії й не доводить, що дані не були викрадені.
Перевірка облікових записів і мережі після підозрілого входу
- Вийдіть із підозрілої мережі. Вимкніть Wi-Fi та перейдіть на довірену мобільну точку доступу, домашнє або корпоративне з’єднання.
- Повідомте команді безпеки назву закладу й час. Шлюз може загрожувати багатьом гостям; потрібно зіставити журнали VPN, DNS, проксі та входів до облікових записів.
- Скасуйте сесії й підозрілі токени. Якщо розкрито пароль або надано авторизацію, змініть пароль із довіреного пристрою, завершіть активні сесії та перевірте вхід за кодом пристрою й дозволи OAuth. Зміна пароля сама по собі може залишити токен чинним; адміністратору також варто перевірити сесії застосунків і зміни облікового запису.
- Перевірте пошту й хмарний обліковий запис. Перегляньте пересилання та правила вхідних листів, делегований доступ, способи відновлення, доступ до OneDrive/SharePoint, завантаження і нові пристрої.
- Перевірте налаштування проксі у Windows. Шукайте невідомий PAC-файл, проксі-сервер, налаштування DNS, профіль мережі або сертифікат. ReliaQuest бачила WPAD-спроби, але не підтвердила їхній успіх.
- Надалі використовуйте VPN із повним тунелем. Він має передавати DNS разом із трафіком браузера та застосунків. Портал може вимагати доступу ще до встановлення тунелю: виконайте лише мінімальний крок входу, нічого не встановлюйте й оберіть мобільне з’єднання, якщо довірений тунель недоступний. Роздільне тунелювання може залишити локальні DNS-запити незахищеними. VPN не скасовує вже виконану шкідливу команду або схвалену сесію зловмисника.
FAQ
Чи HTTPS зупиняє DNS-підміну в готелі?
HTTPS не дозволяє шлюзу непомітно видати себе за справжній вузол Microsoft без дійсного сертифіката. Кампанія натомість використовувала схожі домени, звичні перенаправлення порталу входу, проксі та авторизацію за кодом пристрою. Не ігноруйте попередження про сертифікати.
Чи VPN захищає від цієї кампанії?
Встановлений VPN із повним тунелем і довіреним DNS допомагає захистити мережевий маршрут. Крок входу до порталу перед підключенням тунелю може залишатися відкритим. VPN не робить запропонований файл безпечним; якщо довірене з’єднання недоступне, оберіть власну мобільну точку доступу.
Чи потрібно сканувати ноутбук на шкідливе ПЗ?
Так, якщо ви запускали запропонований файл чи команду, встановлювали підозрілий компонент або симптоми тривають поза мережею закладу. Кампанія включає поширення шкідливих програм і фішинг. Саме підключення вимагає оцінки дій, а не автоматичного висновку про зараження; відновлення облікових записів є окремим завданням.
Джерела
- ReliaQuest Threat Research. «DNS Poisoning Tactics Expand to Hospitality Wi-Fi». ReliaQuest Threat Spotlight, опубліковано 23 липня 2026 року, дата доступу 8 вересня 2026 року. первинний звіт ReliaQuest.
- Microsoft Threat Intelligence. «CaptiveCrunch: Midnight Blizzard targets travelers worldwide for malware delivery and credential theft». Microsoft Security Blog, 31 липня 2026 року; дата доступу 8 вересня 2026 року. Дослідження та індикатори CaptiveCrunch.
